SSO(シングルサインオン)比較15選。認証方式とIDaaSとの違いも
「SaaSが増えすぎて、ログインとパスワード管理が追いつかない」
「Microsoft Entra IDを使っているが、これでSSOは足りているのかわからない」
「SAMLに対応していない社内システムが残っていて、どの製品なら連携できるのか判断できない」
SSO(シングルサインオン)システムの選定では、こうした疑問が同時に出てきます。製品数が多いだけでなく、クラウド型とオンプレミス型で費用の構造がまったく違うため、単純な月額の比較では判断できないのが理由です。
本記事では、SSOシステムの認証方式と費用相場を整理したうえで、サービスを4つのタイプに分類して紹介します。「既存ライセンスの標準機能で足りるのか」という前段の判断から、従業員規模別の費用シミュレーション、自社に合うタイプがわかる診断ツールまで用意しているため、選定の前提をまとめて固められます。
SSO(シングルサインオン)とは?IDaaSとの違い
SSO(シングルサインオン)とは、一度の認証で複数のシステムやクラウドサービスを利用できるようにする仕組みです。サービスごとにID・パスワードを入力する必要がなくなるため、利用者の手間が減り、パスワードの使い回しや使い分けによるリスクも下げられます。
一方で、SSOは「認証を1回にする」という機能の名前であり、製品カテゴリの名前ではありません。製品を探し始めると必ず「IDaaS」という言葉に行き当たるため、まずこの2つの関係を整理しておきます。
SSOとIDaaSの違い
SSOは機能、IDaaSはその機能を含むサービス形態を指します。両者を並べると次のようになります。
| 項目 | SSO(シングルサインオン) | IDaaS |
|---|---|---|
| 指しているもの | 一度の認証で 複数サービスを使える機能 | ID管理・認証機能をクラウドサービス として提供する形態 |
| 主な範囲 | 認証の連携 | SSO・多要素認証・ アクセス制御・ID管理・ログ監査 |
| 位置づけ | IDaaSが備える中核機能の1つ | SSOを含む認証基盤そのもの |
つまり「SSO製品を比較する」という行為は、実質的にIDaaS(またはオンプレミス型の認証基盤製品)を比較することとほぼ同義です。本記事でも、SSOを実現する手段としてIDaaSとオンプレミス型製品の両方を横断して扱います。
なお、SSOの検討が始まるきっかけは「気づいたら利用中のSaaSが数十個になっていた」というケースがほとんどです。連携対象になるサービスの棚卸しから始めたい場合は、以下の記事も参考にしてください。
関連記事:ファイル共有サービスおすすめ12選比較。タイプ別の選び方・費用相場まで
Microsoft Entra ID・Google Workspaceの標準機能で足りるケース/足りないケース
多くの企業はMicrosoft 365やGoogle Workspaceをすでに契約しており、その中にもSSOの機能が含まれています。そのため専用ツールの検討前に、「既存ライセンスで足りるのか」を先に判断する必要があります。
| 比較項目 | Microsoft Entra ID・ Google Workspaceの標準機能 | 専用のSSOツール(IDaaS) |
|---|---|---|
| 連携できる範囲 | SAML/OIDCに対応した SaaSへのSSO | SAML/OIDC対応サービスに加え、 代理認証で非対応サービスもカバー |
| SAML非対応の 社内システム | 原則として対象外 | リバースプロキシ方式・代理認証方式 で対応可能な製品が存在 |
| ID管理・棚卸 | ディレクトリとしての基本的な管理。 棚卸や承認ワークフローは 上位プランや別製品 | 人事情報を起点にした自動発行・削除、 棚卸機能を標準搭載する製品もあり |
| 追加費用 | 既存ライセンスに含まれる範囲は 追加費用なし | 1ユーザーあたり 月額100〜1,000円程度が追加 |
SAMLに対応したSaaSを数個つなぐだけであれば、まず既存ライセンスの標準機能を使い切るのが最短です。専用ツールが必要になるのは、SAML非対応の社内システムが残っている場合と、アカウントの発行・削除・棚卸まで自動化したい場合の2つに絞られます。
SSOの4つの認証方式
SSOシステムの比較で最初につまずくのが、製品ごとに「実現方式」が違う点です。方式によって連携できるシステムの種類が変わるため、自社に残っているシステムがどの方式で拾えるかを先に押さえておく必要があります。
| 認証方式 | 仕組み | 主な対象システム | 向いている環境 |
|---|---|---|---|
| フェデレーション方式 (SAML/OIDC) | 標準プロトコルでIdPと サービス側が認証情報を受け渡し | SAML・OIDC対応の クラウドサービス | Microsoft 365やGoogle Workspace などクラウド中心 |
| リバースプロキシ方式 | プロキシサーバーが 通信を中継し、ログインを代行 | SAML非対応の 社内Webシステム | 既存システムを改修せず SSO化したい環境 |
| エージェント方式 | 対象システムに 認証モジュールを組み込む | オンプレミスの Webアプリケーション | アプリ単位で細かく 認証制御したい環境 |
| クライアント 代行認証方式 | 端末上のソフトウェアが ID・パスワードを自動入力 | 独自ログイン方式の レガシーシステム | SAML非対応の業務システムが 多数残る環境 |
現在の主流はフェデレーション方式です。ただしフェデレーション方式だけでは、SAMLに対応していない社内システムを1つも拾えません。この点が、後述するタイプ分類の分かれ目になります。
SSO(シングルサインオン)システムでできること
SSOシステムは「ログインを1回にする」だけの製品ではありません。認証を1か所に集めることで、アクセス制御とアカウント管理をまとめて改善できるのが本来の価値です。ここでは機能を認証系とID管理系に分けて整理します。
認証・シングルサインオン
| SAML/OIDC連携 | 標準プロトコル対応のクラウドサービスへのSSO。連携先の追加は管理画面の設定のみ |
| 代理認証・フォームベース認証 | SAML非対応のWebシステムへID・パスワードを代行送出 |
| 多要素認証 | ワンタイムパスワード、プッシュ通知、パスキー(FIDO2)、デバイス証明書など |
| 統合Windows認証 | Windowsへのログオンをそのまま認証に利用。追加のID入力が不要 |
| アクセス制御 | IPアドレス・端末・時間帯・国などの条件でアクセスを制限 |
| 利用者ポータル | 利用可能なサービスの一覧表示、パスワードの変更・リセット |
認証系の機能は「対応しているか」ではなく、自社に残っているシステムをどの方式で拾えるかで見る必要があります。
ID管理・プロビジョニング
| ID同期・プロビジョニング | 人事システムやActive Directoryの情報をもとに、各サービスのアカウントを自動発行・更新・削除 |
| ライフサイクル管理 | 入社・異動・退職といったイベントに沿ったID変更の自動化 |
| 権限・ロール管理 | 組織や役職に応じたアクセス権の自動割り当て |
| 棚卸(アクセス認定) | 不要なIDや過剰な権限の洗い出しと、確認記録の保存 |
| 申請・承認ワークフロー | アクセス権の申請・承認と、承認結果のシステムへの自動反映 |
| ログ・監査 | 認証ログ・管理操作ログの記録とダウンロード、SIEM連携 |
ID管理の自動化は、人事情報という「源泉」があって初めて機能します。人事側のデータ整備から見直す場合は、以下の記事も参考になります。
関連記事:人事管理システムおすすめ16選比較。目的や規模別の選び方【診断ツール付】
SSOシステムの費用相場
SSOシステムの費用は、提供形態によって構造がまったく違います。ここでは提供形態別の目安、料金体系のパターン、従業員規模別の総額の3段階で整理します。
提供形態別の費用の目安
| 項目 | クラウド型(IDaaS) | オンプレミス型 | 既存ライセンスの標準機能 |
|---|---|---|---|
| 初期費用 | 0円〜数十万円 | 数十万円〜 (サーバー・構築費用) | 0円 |
| 利用料の目安 | 1ユーザー 月額100〜1,000円程度 | ユーザー数レンジごと の年額ライセンス (年額70万円〜) | 追加費用なし |
| 導入期間 | 数日〜1か月程度 | 1〜数か月 | 即日 |
| 機能更新 | ベンダー側で自動更新 | 保守契約に基づき自社で適用 | ベンダー側で自動更新 |
| オンプレ社内 システムへの対応 | 製品によって 可否が分かれる | 得意領域 | 原則として対象外 |
| 向いている企業 | SaaS中心・情シスが 少人数の企業 | 独自要件やレガシーシステム を多く抱える企業 | SAML対応SaaSを 数個つなぐだけの企業 |
従業員規模別の費用シミュレーション
前提条件:クラウド型・1ユーザー月額300円・初期費用0円・SSOと多要素認証の基本機能のみ
| 従業員規模 | 月額費用 | 年間総額 |
|---|---|---|
| 50名 | 15,000円 | 180,000円 |
| 300名 | 90,000円 | 1,080,000円 |
| 1,000名 | 300,000円 | 3,600,000円 |
| 3,000名 | 900,000円 | 10,800,000円 |
50〜300名規模であれば、年間コストは数十万円から100万円程度に収まります。この段階では月額単価の差より、必要な機能が下位プランに含まれているかどうかが効いてきます。
1,000名規模で起きる「クラウド型とオンプレ型の逆転」
上の試算をオンプレミス型の年額ライセンスと並べると、費用の見え方が変わります。ユーザー数レンジで固定されるオンプレミス型は、人数が増えても金額が伸びないためです。
| 従業員規模 | クラウド型(月額300円想定)の年額 | オンプレミス型の年額ライセンス例 |
|---|---|---|
| 300名 | 1,080,000円 | 720,000円(1〜500ユーザー) |
| 1,000名 | 3,600,000円 | 840,000円(501〜1,000ユーザー) |
| 3,000名 | 10,800,000円 | 1,080,000円(1,001〜3,000ユーザー) |
※オンプレミス型の年額は、本記事で紹介するSecioss Access Manager Enterpriseの公開価格(税抜)を例に記載しています。
ライセンス費用だけを見ると、300名前後で両者は並び、1,000名以上ではオンプレミス型が3分の1以下になります。ただしオンプレミス型はサーバー費用・構築費用に加えて、設定変更やバージョンアップを自社で担う運用工数が発生します。比較する際は、この工数を人件費に換算して足したうえで並べる必要があります。
逆に言えば、500名以下の企業がオンプレミス型を選ぶ経済的な理由はほとんどありません。オンプレミス型が候補に入るのは、規模が大きい場合か、後述するレガシーシステム連携や独自要件がある場合に限られます。
なお、認証基盤を整えてもパスワードリセットや利用者からの問い合わせ対応は残ります。その一次対応まで含めて負荷を下げたい場合は、以下の記事も参考にしてください。
関連記事:ヘルプデスク代行サービス12選比較。外注・委託の費用相場から目的別の選び方まで解説
SSOシステムを選ぶ際に確認すべき4つの比較ポイント
SSOシステムは「どれも一度のログインで済む」という点では同じです。差が出るのは、拾えるシステムの範囲と、導入後に情シスの手元に残る作業量です。ここでは特に差が出やすい4つの軸を解説します。
- 対応SSO方式と連携先の範囲
- ID管理・プロビジョニングの範囲
- 多要素認証とアクセス制御
- 運用負荷とサポート体制
1. 対応SSO方式と連携先の範囲
最初に確認すべきは、自社で使っているシステムを1つ残らず拾えるかです。SAML・OIDCに対応したSaaSはほぼどの製品でも連携できますが、独自ログイン方式の社内システムは代理認証方式やリバースプロキシ方式に対応した製品でなければ連携できません。
また、連携先の数え方も製品ごとに異なります。連携アプリ数が無制限の製品もある一方、下位プランでは連携できるサービス数に上限が設けられている製品もあり、対象システムが10個を超える段階でプラン変更が必要になるケースがあります。
確認すべきポイントは次の3つです。
- SAML非対応の社内システムを代理認証で拾えるか
- 連携できるサービス数に上限があるか
- 連携したいサービスが動作確認済みリストに載っているか
2. ID管理・プロビジョニングの範囲
同じSSOシステムでも、アカウントの発行・削除までやるのか、認証だけやるのかで製品は大きく2つに分かれます。認証だけの製品を入れた場合、入社・退職のたびに各SaaSで手作業のアカウント操作が残ります。
特に効いてくるのが退職時の削除漏れと、権限の棚卸です。監査で「誰がどのシステムに、いつからアクセスできたか」を示す必要がある企業では、棚卸機能と承認ワークフローの有無が選定の決め手になります。
確認すべきポイントは次の3つです。
- 人事システムやActive Directoryを源泉にID情報を自動反映できるか
- 退職・異動時のアカウント削除と権限変更を自動化できるか
- 棚卸(アクセス認定)の記録を証跡として残せるか
なお、Pマークやその他の認証取得を控えている場合は、認証基盤の要件が審査の観点と直結します。取得側の準備を並行して進める場合は、以下の記事も参考になります。
関連記事:Pマーク取得コンサルおすすめ13選比較。費用相場・取得期間とタイプ別の選び方を解説
3. 多要素認証とアクセス制御
認証を1か所に集めるということは、そのIDが突破された場合の影響範囲も1か所に集まるということです。そのため多要素認証は必須の前提として、どの認証方式が標準で使えて、どれがオプションなのかを確認します。
ワンタイムパスワードは多くの製品が標準で備えていますが、デバイス証明書やパスキー(FIDO2)はオプション扱いで1デバイスあたり月額が加算される製品もあります。あわせて、社内からは通常のパスワード認証、社外からは多要素認証といった条件別の制御ができるかも見ておきます。
確認すべきポイントは次の3つです。
- 必要な認証方式が標準機能に含まれているか、オプションか
- IPアドレス・端末・時間帯などの条件でアクセス制御できるか
- 社内と社外でポリシーを切り替えられるか
4. 運用負荷とサポート体制
機能が同じでも、運用を担う体制によって適した製品は変わります。情シスが兼任1名の企業と、専任のセキュリティチームがある企業では、同じ製品を入れても定着度がまったく違ってきます。
具体的には、初期設定を自社でやりきれるか、代行を頼めるかという点が最初の分岐です。設定代行や導入支援を有償で用意している製品もあり、そこまで含めた総額で比較すると順位が入れ替わることもあります。あわせて、サポートがチャットのみか、電話や有人対応があるかによって、締め日やトラブル時の安心感が変わります。
確認すべきポイントは次の3つです。
- 初期設定の代行・導入支援を依頼できるか
- サポートが電話・有人対応まで含まれるか
- ISMAPやISO/IEC 27017など、社内稟議で求められる第三者認証を取得しているか
体制そのものが足りていない場合は、認証基盤の運用を含めて外部に任せる選択肢もあります。
関連記事:情シスアウトソーシング14選比較。費用相場から選び方まで解説
SSOシステムの選び方
SSOシステムは高機能なものを選べばよいというものではなく、「いま自社に残っている課題をどれが拾えるか」で選ぶのが正解です。ここでは4つのタイプに分類し、それぞれの特徴と向いている企業を紹介します。
- スモールスタート型(まずSaaSのSSOだけを低コストで始めたい場合)
- ID管理・ガバナンス統合型(入退社・異動のアカウント管理や棚卸まで自動化したい場合)
- 認証強化・ゼロトラスト型(多要素認証やデバイス制御を厳格にしたい場合)
- オンプレ・レガシー連携型(SAML非対応の社内システムも含めて一元化したい場合)
1. スモールスタート型(まずSaaSのSSOだけを低コストで始めたい場合)
Microsoft 365やGoogle Workspaceを中心にSaaSを使っており、「まずログインとパスワード管理の手間をなくしたい」という段階の企業に向いているのがこのタイプです。
このフェーズでよくあるのが、いずれ必要になるからと高機能な製品を選び、設定を使いこなせないまま塩漬けになるという失敗です。スモールスタート型は1IDあたり月額100〜300円程度で、初期費用や最低利用期間の縛りが小さいため、対象を数サービスに絞って始められます。
必要になった段階で多要素認証やID管理をプラン変更やオプションで足せる製品を選べば、後戻りの負担も小さく抑えられます。
このタイプが向いている企業は以下になります。
- 連携したいシステムがSAML対応のSaaS中心である
- 情シスが兼任・少人数で、まず効果が見えやすい範囲から始めたい
- 初期費用や最低利用期間の縛りを避けたい
| サービス名 | 詳細 | 料金 | タイプ | 備考 |
|---|---|---|---|---|
IIJ IDサービス | 月額 105円〜 / 1ID | スモールスタート型 | 初期費用0円・最低利用期間なしで1ユーザーから開始可能 | |
SeciossLink | 月額 150円〜 / 1ユーザー | スモールスタート型 | クレジット決済なら1ライセンスから購入でき、特権ID管理も標準搭載 | |
Gluegent Gate | 月額 250円〜 / 1ユーザー | スモールスタート型 | 3プランすべてでSSO・統合ID管理・多要素認証を利用可能 | |
GMOトラスト・ログイン | 月額 290円〜 / 1ID | スモールスタート型 | SSO連携アプリ数が無制限で、SaaSのコスト分析機能も選べる |
2. ID管理・ガバナンス統合型(入退社・異動のアカウント管理や棚卸まで自動化したい場合)
「SSO自体は動いているが、入社・退職のたびに各SaaSでアカウントを作って消す作業が残っている」という企業に向いているのがこのタイプです。
このタイプは人事情報やActive Directoryを源泉にして、アカウントの発行・権限付与・削除までを自動化します。加えて、誰がどのシステムにアクセスできるかを一覧化する棚卸機能や、申請・承認のワークフローを備えているため、監査で証跡を求められる企業でも運用が成立します。
導入時は連携先ごとの属性設計が必要になるため、スモールスタート型より初期の設計工数がかかります。その分、従業員数が多く異動が頻繁な企業では削減できる工数も大きくなります。
このタイプが向いている企業は以下になります。
- 入退社・異動に伴うアカウント作業が月次で発生している
- 退職者アカウントの削除漏れや、権限の棚卸が課題になっている
- 内部統制や外部監査で、アクセス権の証跡提出を求められる
| サービス名 | 詳細 | 料金 | タイプ | 備考 |
|---|---|---|---|---|
HENNGE One Identity Edition | 月額 300円〜 | ID管理・ガバナンス統合型 | メール誤送信対策や標的型攻撃訓練まで同一契約で拡張できる | |
Extic | 月額 220〜280円 / 1ID | ID管理・ガバナンス統合型 | 人事情報を起点に認証用IDと認可用IDを分けて自動生成 | |
CloudGate UNO | 月額 400円〜 / ユーザー | ID管理・ガバナンス統合型 | 上位プランでデバイス証明書を1ユーザー2枚まで標準付与 | |
OpenStandia KAID | 要問い合わせ | ID管理・ガバナンス統合型 | 他社IDaaSに後付けでIDガバナンス機能だけを足せる |
3. 認証強化・ゼロトラスト型(多要素認証やデバイス制御を厳格にしたい場合)
不正ログインやフィッシングへの対策を主目的に認証基盤を見直す企業に向いているのがこのタイプです。
このタイプの製品は、パスキー(FIDO2)やデバイス証明書、顔認証といった認証方式を幅広く備え、利用端末・場所・時間帯・普段と異なる挙動といった条件で動的にアクセスを判定します。会社支給端末以外からのアクセスを遮断したり、リスクの高いログインだけ追加認証を求めるといった制御が可能です。
一方で、機能が広いぶん単価は高くなりがちで、上位プランでしか使えない機能もあります。どの条件でどこまで絞るのかというポリシー設計を担える体制があるかが、導入の成否を分けます。
このタイプが向いている企業は以下になります。
- なりすまし・不正ログインの防止が導入の第一目的である
- 会社支給端末に限定するなど、デバイス単位の制御が必要である
- ポリシー設計と運用を担える情シス・セキュリティ担当がいる
| サービス名 | 詳細 | 料金 | タイプ | 備考 |
|---|---|---|---|---|
Okta Workforce Identity | 月額 940円〜 / ユーザー | 認証強化・ゼロトラスト型 | ノーコードのWorkflowsでID運用の自動化まで作り込める | |
Cisco Duo | 月額 3ドル〜 / ユーザー | 認証強化・ゼロトラスト型 | 10ユーザーまでの無料プランがあり、少人数で検証しやすい | |
Soliton OneGate | 要問い合わせ | 認証強化・ゼロトラスト型 | Wi-Fi・VPN・SASEのネットワーク認証まで証明書で一元化 |
4. オンプレ・レガシー連携型(SAML非対応の社内システムも含めて一元化したい場合)
基幹システムや独自ログイン方式の社内Webシステムが残っており、それも含めて認証を一元化したい企業に向いているのがこのタイプです。
このタイプの製品は、リバースプロキシ方式やエージェント方式、クライアント代行認証方式を備えており、対象システムを改修せずにSSOの対象へ組み込めます。既存のActive DirectoryやLDAP、業務データベースを認証リポジトリとして使えるため、社内に蓄積した資産を活かしたまま移行できます。
提供形態はオンプレミス構築型や年額ライセンス型が多く、ユーザー数が多いほど1人あたりの単価は下がります。反面、サーバー構築と保守を自社で担う前提になるため、運用体制が必要です。
このタイプが向いている企業は以下になります。
- SAML・OIDCに対応していない社内システムが残っている
- 既存のActive DirectoryやLDAPを軸に認証を統合したい
- 従業員1,000名以上で、ユーザー課金型では費用が見合わない
| サービス名 | 詳細 | 料金 | タイプ | 備考 |
|---|---|---|---|---|
HPE IceWall | 要問い合わせ | オンプレ・レガシー連携型 | 累計5,000万ユーザーライセンスの実績を持つ大規模向け認証基盤 | |
CloudLink | 要問い合わせ | オンプレ・レガシー連携型 | リバースプロキシ・エージェント・統合Windows認証をすべて選択可能 | |
Digital Workforce | 月額 約520円 / 1ユーザー | オンプレ・レガシー連携型 | 社内ポータルとSSOを組み合わせて業務の入口を1つにできる | |
Secioss Access Manager Enterprise | 年額 720,000円〜 | オンプレ・レガシー連携型 | 連携サービス数や冗長化構成でライセンス費用が変わらない |
SSOシステム一覧比較表
以下は、本記事で紹介するSSOシステムの一覧比較表です。
| サービス名 | 詳細 | 料金 | タイプ | 備考 |
|---|---|---|---|---|
IIJ IDサービス | 月額 105円〜 / 1ID | スモールスタート型 | 初期費用0円・最低利用期間なしで1ユーザーから開始可能 | |
SeciossLink | 月額 150円〜 / 1ユーザー | スモールスタート型 | クレジット決済なら1ライセンスから購入でき、特権ID管理も標準搭載 | |
Gluegent Gate | 月額 250円〜 / 1ユーザー | スモールスタート型 | 3プランすべてでSSO・統合ID管理・多要素認証を利用可能 | |
GMOトラスト・ログイン | 月額 290円〜 / 1ID | スモールスタート型 | SSO連携アプリ数が無制限で、SaaSのコスト分析機能も選べる | |
HENNGE One Identity Edition | 月額 300円〜 | ID管理・ガバナンス統合型 | メール誤送信対策や標的型攻撃訓練まで同一契約で拡張できる | |
Extic | 月額 220〜280円 / 1ID | ID管理・ガバナンス統合型 | 人事情報を起点に認証用IDと認可用IDを分けて自動生成 | |
CloudGate UNO | 月額 400円〜 / ユーザー | ID管理・ガバナンス統合型 | 上位プランでデバイス証明書を1ユーザー2枚まで標準付与 | |
OpenStandia KAID | 要問い合わせ | ID管理・ガバナンス統合型 | 他社IDaaSに後付けでIDガバナンス機能だけを足せる | |
Okta Workforce Identity | 月額 940円〜 / ユーザー | 認証強化・ゼロトラスト型 | ノーコードのWorkflowsでID運用の自動化まで作り込める | |
Cisco Duo | 月額 3ドル〜 / ユーザー | 認証強化・ゼロトラスト型 | 10ユーザーまでの無料プランがあり、少人数で検証しやすい | |
Soliton OneGate | 要問い合わせ | 認証強化・ゼロトラスト型 | Wi-Fi・VPN・SASEのネットワーク認証まで証明書で一元化 | |
HPE IceWall | 要問い合わせ | オンプレ・レガシー連携型 | 累計5,000万ユーザーライセンスの実績を持つ大規模向け認証基盤 | |
CloudLink | 要問い合わせ | オンプレ・レガシー連携型 | リバースプロキシ・エージェント・統合Windows認証をすべて選択可能 | |
Digital Workforce | 月額 約520円 / 1ユーザー | オンプレ・レガシー連携型 | 社内ポータルとSSOを組み合わせて業務の入口を1つにできる | |
Secioss Access Manager Enterprise | 年額 720,000円〜 | オンプレ・レガシー連携型 | 連携サービス数や冗長化構成でライセンス費用が変わらない |
上記で自社に合うタイプの会社・サービスを絞り込みたい方は、以下の診断ツールで自社に合うタイプを確認してみてください。
自社に合うSSOツールタイプ診断
8つの質問に答えるだけで、自社に最適なSSOツールのタイプがわかります。
【スモールスタート型】でおすすめのSSOシステム
スモールスタート型は、まずSaaSのSSOを低コストで始めたい企業向けのタイプです。該当するのは次の4サービスです。
IIJ IDサービス(株式会社インターネットイニシアティブ)
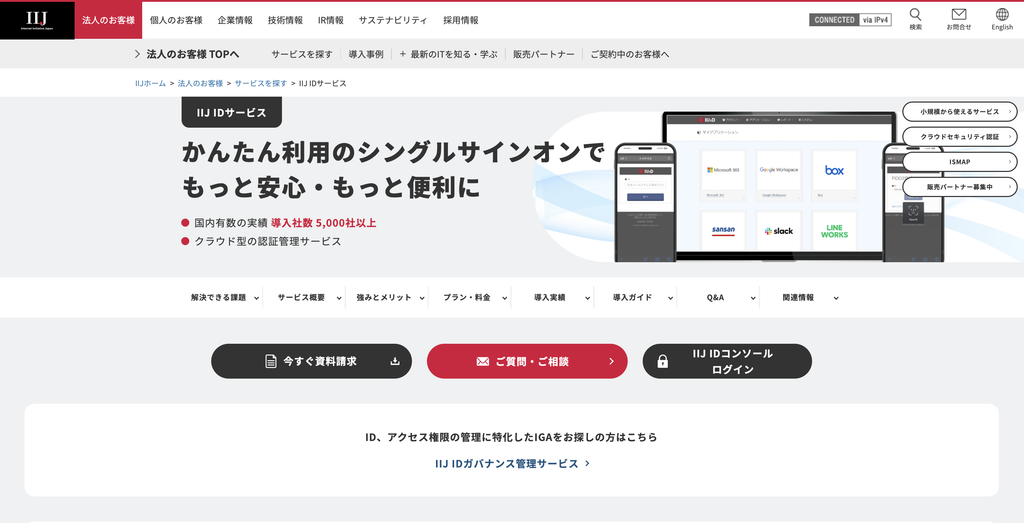
初期費用0円・最低利用期間なしで1ユーザーから始められるクラウド型の認証管理サービスです。プランは「SSO連携」(月額105円/1ID)と「SSO連携+多要素認証」(月額210円/1ID)の2つに絞られており、必要な範囲だけを選べます。
SSO接続数による追加費用が発生しないため、連携するサービスが増えてもコストが変わりません。Active DirectoryやMicrosoft Entra IDの情報を自動同期できるので、社内のADを管理しているだけでID管理が完結する設計になっています。
導入社数は5,000社以上(2023年4月時点)で、ISMAPおよびクラウドセキュリティ認証(ISO/IEC 27017)を取得しています。統合Windows認証は月額50,400円〜のオプションとして提供されています。
| 対応SSO方式と連携先の範囲 | SAML連携が中心。SSO接続数による追加費用なし。動作確認済み連携サービス一覧を公開 |
| ID管理・プロビジョニングの範囲 | AD/LDAP/Microsoft Entra IDの自動連携。Microsoft 365はライセンス情報を含めたID連携に対応 |
| 多要素認証とアクセス制御 | FIDO2認証、SmartKey認証、メールOTP、デバイス証明書認証。社内・社外で認証条件を切り替え可能 |
| 運用負荷とサポート体制 | 有償の導入検証・導入支援と契約者向けサポート。ISMAP登録済み。かんたん見積もりを公開 |
| 料金 | 月額105円〜/1ID(税抜)。初期費用0円・最低利用ユーザ数1ユーザー・最低利用期間なし |
SeciossLink(株式会社セシオス)
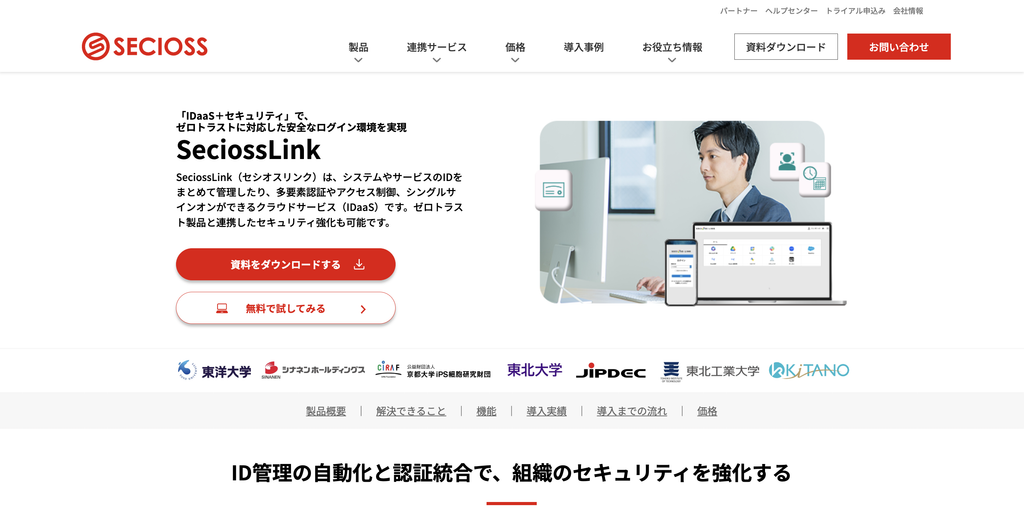
クレジット決済なら1ライセンスから購入できるSaaS型の統合ID認証サービスです。スタンダードは月額150円/1ユーザー、統合的なID管理まで含むエンタープライズは月額500円/1ユーザーという構成になっています。
スタンダードでも多要素認証・アクセス制御・特権ID管理・リスク検知が使えるため、低価格帯でありながら機能の抜けが少ないのが特徴です。ただし連携できるサービス数には上限があり、Named サービス1つまたは汎用サービス3つまでとなっています。
クライアント証明書(月額50円/1デバイス)や統合ID管理機能(月額500円/1ユーザー)はオプションで、必要になった段階で足せます。30日間の無料トライアルが用意されています。
| 対応SSO方式と連携先の範囲 | SAML対応サービスと代理認証方式に対応。スタンダードはNamedサービス1つまたは汎用サービス3つまで、エンタープライズは無制限 |
| ID管理・プロビジョニングの範囲 | ライフサイクル管理とIDプロビジョニングを標準搭載。AD/LDAP連携は月額15円/ユーザーのオプション |
| 多要素認証とアクセス制御 | OTP・プッシュ通知・FIDO(パスキー)認証。IPアドレス・国別・時間別の制限、端末制限に対応 |
| 運用負荷とサポート体制 | 30日間無料トライアル。銀行振込は50ライセンス、クレジット決済は1ライセンスから購入可能 |
| 料金 | 月額150円〜/1ユーザー(税抜)。エンタープライズは月額500円、教育機関向けは月額60円 |
Gluegent Gate(サイオステクノロジー株式会社)
3つのプランすべてでSSO・統合ID管理・多要素認証を使えるIDaaSです。プロフェッショナルが月額250円、エンタープライズが月額500円、アンリミテッドが月額1,000円(いずれも1ユーザーあたり・税別)という構成になっています。
1回のログインでクラウドサービスと社内システムの両方を利用できる設計で、多要素認証とアクセス制限をサービスごとに組み合わせられます。パスワードレス運用にも対応しています。
導入後は「クラウドコンシェルジュ」を通じて製品アップデート情報の提供と問い合わせ対応を受けられます。複数のGoogle Workspaceテナントを1つの認証基盤へ統合した事例(リカケンホールディングス)や、顔認証とSSOを組み合わせた店舗向けの事例が公開されています。
| 対応SSO方式と連携先の範囲 | クラウドサービスと社内システムの双方にSSO。連携済みサービスへは1回のログインでアクセス |
| ID管理・プロビジョニングの範囲 | 統合ID管理機能でID情報を一元化。ユーザーの一元管理とSSO設定を同一画面で実施 |
| 多要素認証とアクセス制御 | 多要素認証とアクセス制限をサービス単位で組み合わせ可能。パスワードレスにも対応 |
| 運用負荷とサポート体制 | サポートサービス「クラウドコンシェルジュ」で情報発信と問い合わせ対応。無料デモ依頼あり |
| 料金 | 月額250円〜/1ユーザー(税別)。エンタープライズ500円、アンリミテッド1,000円 |
GMOトラスト・ログイン(GMOグローバルサイン株式会社)
SSO連携アプリ数が無制限で、SaaSの利用状況の可視化まで扱えるIDaaSです。プランは「SaaS管理」が月額290円、「SSOプロ」が月額300円、両方を含む「SSOプロ+SaaS管理」が月額500円(いずれも税抜・1ID)となっています。
SSOプロではSAML認証・OIDC認証・フォームベース認証・Basic認証に対応し、パスキー認証やデスクトップSSO(統合Windows認証)も利用できます。SaaS管理プランを組み合わせると、アプリ・メンバー・アカウントの台帳管理やシャドーIT対策、コスト分析まで同じ画面で扱えます。
電子証明書認証局として20年以上の運営実績を持ち、ログ保管期間は最長5年です。設定代行や導入アドバイザリーを含む「あんしんサポート」も用意されています。
| 対応SSO方式と連携先の範囲 | SAML認証・OIDC認証・フォームベース認証・Basic認証。SSO連携アプリ数は無制限 |
| ID管理・プロビジョニングの範囲 | IDプロビジョニングと台帳管理(アプリ・メンバー・アカウント)、予約タスク、シャドーIT対策 |
| 多要素認証とアクセス制御 | パスキー認証(FIDO2)、プッシュ通知認証、OTP、IPアドレス制限。デバイス制限は月額150円/IDのオプション |
| 運用負荷とサポート体制 | メール/チャット+電話サポート。あんしんサポートで初期設定支援、設定代行はパートナー紹介 |
| 料金 | 月額290円〜/1ID(税抜)。ユーザー数30名以上・12か月契約が前提 |
【ID管理・ガバナンス統合型】でおすすめのSSOシステム
ID管理・ガバナンス統合型は、アカウントの発行・削除や棚卸まで自動化したい企業向けのタイプです。該当するのは次の4サービスです。
HENNGE One Identity Edition(HENNGE株式会社)
認証だけでなく、メール誤送信対策や標的型攻撃メール訓練まで同一契約で拡張できるクラウドセキュリティサービスです。Identity Editionが月額300円〜、すべてを含むUltra Suiteが月額800円〜という構成になっています。
Identity EditionではSAML 2.0/OpenID ConnectによるSSO、IPアドレス・入場証・ワンタイムパスワードによる多要素認証、セルフパスワードリセットを含むユーザーコンソールが利用できます。Microsoft EntraやGoogle Workspace、JITPを対象としたユーザープロビジョニングにも対応しています。
ProプランではオンプレミスのシステムへのセキュアなリモートアクセスやREST API、デバイス証明書による多要素認証まで拡張できます。最小契約ID数はBasicが100ID〜、Proが50ID〜です。
| 対応SSO方式と連携先の範囲 | SAML 2.0/OpenID ConnectによるSSO。Proではオンプレミス上のWebシステムへのセキュアなリモートアクセスに対応 |
| ID管理・プロビジョニングの範囲 | Microsoft Entra・Google Workspace・JITPへのユーザープロビジョニング、Active Directory連携、カスタムユーザー属性 |
| 多要素認証とアクセス制御 | IPアドレス・入場証・ワンタイムパスワードによる多要素認証。デバイス証明書はオプション。セキュアブラウザも提供 |
| 運用負荷とサポート体制 | セルフパスワードリセット付きユーザーコンソールで問い合わせを削減。価格表のダウンロードを公開 |
| 料金 | 月額300円〜(Identity Edition)。最小契約ID数はBasic 100ID〜、Pro 50ID〜 |
Extic(エクスジェン・ネットワークス株式会社)
認証用のID情報と認可用のID情報を分けて一元管理する国産IDaaSです。通常プランのStandardコースは1IDあたり月額220〜280円(税抜・ID数によって変動)で、認証のみのIdPコースやID管理のみのIdMコースも選べます。
人事情報をもとに必要なID情報を自動生成し、複数のクラウドサービスとオンプレミスのシステムへ反映できます。部署や役職といった認可用のID情報をもとに、割り当てるアプリケーションを自動制御できる点が特徴です。スケジュール機能でID情報の反映タイミングを予約することもできます。
ISO/IEC 27001および27017の認証を取得し、SLA 99.9%のクラウド環境で提供されています。公共機関向け・教育機関向け・GIGAスクール向けの専用プランも用意されています。
| 対応SSO方式と連携先の範囲 | SAML 2.0対応サービスへのSSOとフォームベース認証。外部IdP機能で既存IdPとの連携、学認IdPとしての利用も可能 |
| ID管理・プロビジョニングの範囲 | 人事情報を起点にID情報を自動生成し、クラウドとオンプレミスの双方へ反映。スケジュール予約とアプリ自動割り当てに対応 |
| 多要素認証とアクセス制御 | TOTP、メールOTP、パスキーによる多要素認証。IPアドレスと所属グループによるアクセス制御 |
| 運用負荷とサポート体制 | 少ないパラメーターで設定できる管理画面。24時間365日の監視運用、SLA 99.9%、ステージング環境オプション |
| 料金 | 1IDあたり月額220〜280円(通常プランStandardコース・税抜)。IdPコース・IdMコース・各種専用プランあり |
CloudGate UNO(株式会社インターナショナルシステムリサーチ)
上位プランでデバイス証明書を1ユーザー2枚まで標準付与するIDaaSです。基本プランのStandard Plusが月額400円(税込440円)、Active Directory連携を含むEnterprise Plusが月額500円、デバイス証明書付きのSmart Packが月額600円という構成です。
Standard Plusの段階で無制限のシングルサインオン、柔軟なアクセス制限、パスキー・OTP・アプリによる多要素認証、ID管理とプロビジョニング、アクセスログと分析レポートが使えます。パスワードレス認証を前提とした最上位のSuper Secure Packでは、USBセキュリティキーのサブスクリプションが付帯します。
ゴールドプランではオンデマンドサポートや100IDの検証環境、認証セキュリティコンサルティング、ログ分析レポートといった支援メニューを追加できます。30日間の無料体験が用意されています。
| 対応SSO方式と連携先の範囲 | 無制限のシングルサインオンを基本プランから提供。Enterprise Plus以上でActive Directory連携に対応 |
| ID管理・プロビジョニングの範囲 | ID管理・プロビジョニングを基本プランに標準搭載。ゼロトラストプロビジョニングサポートも用意(開発費別途) |
| 多要素認証とアクセス制御 | パスキー・OTP・アプリによる多要素認証、柔軟なアクセス制限。Smart Packはデバイス証明書2枚/ユーザーを標準付与 |
| 運用負荷とサポート体制 | ゴールドプランでオンデマンドサポート・検証環境100ID・認証セキュリティコンサルティング・ログ分析レポート |
| 料金 | 月額400円/ユーザー(税込440円)〜。Enterprise Plus 500円、Smart Pack 600円、Super Secure Packは要問い合わせ |
OpenStandia KAID(株式会社野村総合研究所)
他社のIDaaSに後付けでIDガバナンス機能だけを足せる次世代型IDaaSです。認証・認可に重点を置いた一般的なIDaaSに不足する、IGA(Identity Governance & Administration)領域を補うことを狙いとしています。
IDライフサイクル管理、権限管理、アクセス要求、申請・承認ワークフロー、ポリシー・ロール管理、アクセス認定(棚卸)、監査、レポーティングまでを備えています。正社員・嘱託社員・派遣社員・パートナー・社外パートナー・顧客という日本企業で一般的なユーザー種別があらかじめ設計されているため、雇用形態が多様な企業でも設計をゼロから起こす必要がありません。
提供形態はSaaS型が基本ですが、要件に応じてプライベートクラウドやオンプレミス環境でも稼働させられます。認証側はSAML 2.0/OpenID ConnectのSSO、Windows統合認証、OTP、FIDOによるパスワードレス認証に対応しています。
| 対応SSO方式と連携先の範囲 | SAML 2.0/OpenID ConnectによるSSO、Windows統合認証、ソーシャルログイン。既存IDaaSへの後付け連携も可能 |
| ID管理・プロビジョニングの範囲 | IDライフサイクル管理・権限管理・アクセス要求・ワークフロー・アクセス認定(棚卸)・監査・レポーティングを網羅 |
| 多要素認証とアクセス制御 | ID/パスワード認証、Kerberos、OTP、多要素認証、FIDOによるパスワードレス認証。多様な認可ポリシーに対応 |
| 運用負荷とサポート体制 | NRIが10年以上蓄積したIGAのベストプラクティスをテンプレート化。SaaS型のほかプライベートクラウド・オンプレミスでも稼働 |
| 料金 | 要問い合わせ |
【認証強化・ゼロトラスト型】でおすすめのSSOシステム
認証強化・ゼロトラスト型は、多要素認証やデバイス制御を厳格にしたい企業向けのタイプです。該当するのは次の4サービスです。
Okta Workforce Identity(Okta Japan株式会社)
ノーコードのワークフロー機能でID運用の自動化まで作り込めるアイデンティティ基盤です。Starterが月額940円/ユーザー、Core Essentialsが月額2,020円、Essentialsが月額2,670円で、ProfessionalとEnterpriseは要問い合わせとなっています。
Starterの段階でSSO、多要素認証、Universal Directory(ADやLDAP、人事アプリのプロファイルを1つに統合するディレクトリ)、5個のワークフローが含まれます。Essentialsでは適応型多要素認証、ライフサイクル管理、アクセスガバナンスまで拡張されます。
上位のEnterpriseでは、アプリケーションのソースコードを変更せずにオンプレミスアプリへ認証を拡張するAccess GatewayやAPI Access Managementが利用できます。請求は年単位で、年間契約の最低額は240,000円です。30日間の無料トライアルが用意されています。
| 対応SSO方式と連携先の範囲 | クラウドとオンプレミスアプリへのSSO。EnterpriseのAccess Gatewayでソースコード変更なしにオンプレミスアプリへ拡張 |
| ID管理・プロビジョニングの範囲 | Universal Directoryでプロファイルを一元化。Essentials以上でライフサイクル管理とアクセスガバナンス、Workflowsによる自動化 |
| 多要素認証とアクセス制御 | 多要素認証を全プランで提供。Essentials以上で適応型MFA、Professional以上でDevice AccessとIdentity Threat Protection |
| 運用負荷とサポート体制 | 全スイートに入門トレーニングと週5日・24時間のオンラインサポート。Premier Success Plansも別途提供 |
| 料金 | 月額940円〜/ユーザー(Starter)。請求は年単位で年間契約最低額240,000円 |
Cisco Duo(シスコシステムズ合同会社)
10ユーザーまで無料で使えるプランがあり、少人数から検証を始めやすい認証サービスです。有料プランはEssentialsが1ユーザー月額3ドル、Advantageが6ドル、Premierが9ドルとなっています。
Essentialsの段階でSSO、Duo Directory、フィッシング耐性のある多要素認証、パスワードレス認証、Trusted Endpoints(信頼できる端末の判定)、アプリケーション数無制限が含まれます。Advantageではリスクベース認証やIdentity Threat Detection & Response、Active Directory Defenseが追加されます。
最上位のPremierでは、VPNを使わずに社内リソースへアクセスする機能と、エンドポイント保護のチェックを含む完全なデバイス信頼が利用できます。クレジットカード決済に対応し、100ユーザー未満は10単位、100ユーザー以上は25単位でライセンスを購入します。
| 対応SSO方式と連携先の範囲 | Essentials以上でSSOとアプリケーション数無制限。PremierではVPNレスの社内リソースアクセスに対応 |
| ID管理・プロビジョニングの範囲 | Duo Directoryによるユーザー管理。Advantage以上でActive Directory Defenseとクロスアイデンティティの可視化 |
| 多要素認証とアクセス制御 | フィッシング耐性MFA、パスワードレス認証、Trusted Endpoints。Advantage以上でリスクベース認証とセッション盗用対策 |
| 運用負荷とサポート体制 | 30日間の無料トライアルで数分で有効化。プランの変更が随時可能で、クレジットカード決済に対応 |
| 料金 | 1ユーザー月額3ドル〜(Essentials)。10ユーザーまでの無料プランあり。Advantage 6ドル、Premier 9ドル |
Soliton OneGate(株式会社ソリトンシステムズ)
Wi-Fi・VPN・SASEのネットワーク認証まで、デジタル証明書で一元化できる国産IDaaSです。多要素認証と、端末にデータを残さないデータレス型DLPを、既存の業務システムとネットワークに適用できる構成になっています。
デジタル証明書に加えてFIDO2、スマホ認証、ICカード、顔認証、パスワードによる多要素認証に対応し、利用デバイス・時間帯・位置情報から不審なログインを検出するリスクベース認証も備えています。Microsoft Entra IDやActive Directoryと連携してID情報を自動同期でき、パスワード非同期方式のため利用開始時のパスワード再設定が不要です。
SAML/OIDCに対応していない社内システムには、PCとスマートフォンで動作する代理認証アプリがID・パスワードを代行送出します。ISMAPに登録済みで、クラウドセキュリティ認証(ISO/IEC 27017)も取得しています。30日間の無料トライアルで、最短5営業日から利用を開始できます。
| 対応SSO方式と連携先の範囲 | 主要クラウドサービスへのSSOに加え、SAML/OIDC非対応の社内システムへは代理認証アプリで対応。Wi-Fi・VPN・SASEのRADIUS認証も統合 |
| ID管理・プロビジョニングの範囲 | Microsoft Entra ID/Active Directoryと連携しID情報を自動同期。デジタル証明書の自動発行と発行済み端末情報の自動記録 |
| 多要素認証とアクセス制御 | デジタル証明書+FIDO2、スマホ認証、ICカード、顔認証、パスワード。リスクベース認証を搭載 |
| 運用負荷とサポート体制 | 30日間の無料トライアルで全機能を検証し、最短5営業日で利用開始。ISMAP登録済み、ISO/IEC 27017取得 |
| 料金 | 要問い合わせ |
【オンプレ・レガシー連携型】でおすすめのSSOシステム
オンプレ・レガシー連携型は、SAML非対応の社内システムも含めて認証を一元化したい企業向けのタイプです。該当するのは次の4サービスです。
HPE IceWall(日本ヒューレット・パッカード合同会社)
累計5,000万ユーザーライセンスの販売実績を持つ認証・認可プラットフォームです。国内市場シェアNo.1をうたっており、ハイブリッド環境の認証統合を主な用途としています。
多要素認証プラットフォームのHPE IceWall MFAは、アプリケーションやクラウドサービスを改修せずに多要素認証化でき、パスキー(FIDO2)を含む複数方式を組み合わせられます。アイデンティティ認識型プロキシのHPE IceWall Cloud Connectionを使うと、IDaaSを利用しながらレガシーな業務アプリケーションまで含めた統合的なアクセス制御を実現できます。
提供形態としては、as a service型のプライベートクラウド認証基盤「GreenLake with IceWall」やコンテナ環境に最適化したライセンスも用意されています。他社製認証基盤からの乗り換え向けディスカウントや、中央省庁・地方公共団体向けのパッケージライセンスも公開されています。
| 対応SSO方式と連携先の範囲 | ハイブリッド環境の認証統合。Cloud Connection(アイデンティティ認識型プロキシ)でレガシー業務アプリまで統合 |
| ID管理・プロビジョニングの範囲 | 認証・認可プラットフォームとしてアクセス制御を提供。オープンAPIを活用したサービス連携に対応 |
| 多要素認証とアクセス制御 | リスクベースの多要素認証。IceWall MFAはアプリ改修なしで多要素認証化し、パスキー(FIDO2)にも対応 |
| 運用負荷とサポート体制 | as a service型のGreenLake with IceWallとコンテナ環境向けライセンスを提供。販売・インテグレーションパートナー網あり |
| 料金 | 要問い合わせ |
CloudLink(株式会社アイピーキューブ)
リバースプロキシ方式・エージェント方式・統合Windows認証をすべて選択できるシングルサインオン製品です。SAML IdP/OIDC OPとして動作しつつ、SAML未対応の社内Webアプリケーションにも代理認証(ヘッダ認証を含む)でSSOを適用できます。
エージェントはPHP版とJava版が用意されており、環境に合わせて選べます。認証リポジトリとしてActive Directory、LDAPサーバー、RDBMSを利用できるため、既存のディレクトリやデータベースをそのまま活かせます。プライベート認証局を備え、クライアント証明書の発行から失効までのライフサイクルも管理できます。
多要素認証製品「AuthWay」と組み合わせることで、ワンタイムパスワード認証、二経路認証、FIDO(パスキー)認証まで拡張できます。学術認証フェデレーション(学認)にも対応しており、従業員約3万人が9システムで利用する事例(サイゼリヤ)や、約4万5千人規模の大学の事例が公開されています。
| 対応SSO方式と連携先の範囲 | SAML/OIDCに加え、リバースプロキシ型の代理認証(ヘッダ認証含む)とSPエージェント(PHP版・Java版)、統合Windows認証、学認連携 |
| ID管理・プロビジョニングの範囲 | Active Directory・LDAP・RDBMSを認証リポジトリとして利用。ID統合管理製品「EntryMaster」との組み合わせに対応 |
| 多要素認証とアクセス制御 | クライアント証明書認証とプライベート認証局を標準提供。AuthWay連携でOTP・二経路認証・FIDO(パスキー)認証に対応 |
| 運用負荷とサポート体制 | Linux/Windows Server、仮想環境、AWS・Azureに導入可能。初年度から保守契約が必要(次年度以降は自動更新) |
| 料金 | 要問い合わせ |
Digital Workforce(株式会社ユニリタ)
社内ポータルとSSOを組み合わせて、業務の入口を1つにできるIDaaSです。参考価格はポータルプランが1ユーザー月額約350円、SSOとID管理を含むIDaaSプランが約520円、すべてを含むプレミアムプランが約650円(1,000〜5,000名規模の参考価格・税抜)となっています。
クラウドサービスに対してはSAML認証、社内システムに対してはリバースプロキシ型の代行ログインを行うことで、クラウドと社内システムを問わないハイブリッドSSOを実現します。代行ログインは既存システムに手を加える必要がなく、OSやシステムに依存しません。SSOの連携先数は無制限です。
セキュリティのオプションとして、ワンタイムパスワード、Windows統合認証、Cookie認証、SSL相互認証、生体認証、IMAP Proxyが用意されています。利用継続率96.9%、累計ユーザー数25万人を公表しています。
| 対応SSO方式と連携先の範囲 | クラウドはSAML認証、社内システムはリバースプロキシ型の代行ログイン。連携先数は無制限で既存システムの改修も不要 |
| ID管理・プロビジョニングの範囲 | IDaaSプラン以上でID管理機能を提供。ポータル機能と組み合わせて利用システムの一覧化が可能 |
| 多要素認証とアクセス制御 | ワンタイムパスワード、Windows統合認証、Cookie認証、SSL相互認証、生体認証をオプションで提供。アクセス制限とログ収集・分析にも対応 |
| 運用負荷とサポート体制 | 各機能の単体契約が可能。契約は1年単位が前提で、初期費用が別途発生 |
| 料金 | 1ユーザー月額約520円(IDaaSプラン・税抜・参考価格)。ポータルプラン約350円、プレミアムプラン約650円 |
Secioss Access Manager Enterprise(株式会社セシオス)
連携サービス数や冗長化構成でライセンス費用が変わらないオンプレミス型の認証基盤ソリューションです。組織で利用するクラウドサービスなどの認証を1つに集約し、シングルサインオン、多要素認証、アクセス制御を実現します。
ライセンスはユーザー数のレンジごとの年額制で、1〜500ユーザーが720,000円/年、501〜1,000ユーザーが840,000円/年、1,001〜3,000ユーザーが1,080,000円/年(いずれも税抜)です。年間ライセンス費用に保守サポートが含まれており、別途の保守費用は不要です。
連携先のサービス数が増えてもライセンス費用は変わらず、冗長化構成を組んだ場合でも費用は同額です。教育機関向けの割引ライセンスも用意されています。同社はSaaS型のSeciossLinkと統合ID管理ソフトウェアのSIMEも提供しているため、認証はオンプレミス、ID管理はクラウドといった組み合わせも相談できます。
| 対応SSO方式と連携先の範囲 | オンプレミスに構築する認証基盤としてクラウドサービスなどへのSSOを提供。連携サービス数によるライセンス費用の変動なし |
| ID管理・プロビジョニングの範囲 | 認証・アクセス制御に特化。ID管理は統合ID管理ソフトウェア「SIME」との組み合わせで対応 |
| 多要素認証とアクセス制御 | 多要素認証とアクセス制御を標準機能として提供 |
| 運用負荷とサポート体制 | 年間ライセンス費用に保守サポートを含む。冗長化構成でも費用は変わらず、検証環境の相談も可能 |
| 料金 | 年額720,000円〜(1〜500ユーザー・税抜)。501〜1,000ユーザー840,000円、1,001〜3,000ユーザー1,080,000円 |
無料・無料トライアルで試せるSSOシステム
SSOシステムは設定してみないと自社システムとの相性が判断できないため、検証環境を用意している製品が多くあります。ここでは「ずっと無料で使えるプラン」と「期間限定の無料トライアル」を分けて整理します。
ずっと無料で使えるプランがあるSSOツール
| Cisco Duo(Duo Free) | 10ユーザーまで。強力な多要素認証と各種連携、認証アプリを無料で利用可能 |
無料プランは少人数での検証や、多要素認証だけを先に試したい場合に向いています。ただし10ユーザーを超える運用や、SSO・パスワードレス認証を含む本格導入では有料プランが前提になります。
無料トライアルがあるSSOツール
| SeciossLink | 30日間 |
| CloudGate UNO | 30日間 |
| Okta Workforce Identity | 30日間 |
| Soliton OneGate | 30日間(最短5営業日で利用開始) |
トライアル期間で確認したいのは、機能の有無ではなく自社の対象システムが実際にSSOできるかです。SAML非対応のシステムを1つ選んで検証対象に含めておくと、本番導入後の想定外を避けられます。
SSO(シングルサインオン)のよくある質問
Q1. SSOとIDaaSの違いは何ですか?
A. SSOは「一度の認証で複数のサービスを使える機能」を指し、IDaaSは「SSOを含む認証・ID管理の機能をクラウドサービスとして提供する形態」を指します。SSO製品を比較するという行為は、実質的にIDaaSやオンプレミス型の認証基盤製品を比較することとほぼ同義です。
Q2. Microsoft Entra IDを使っていれば、別途SSOツールは不要ですか?
A. SAMLやOIDCに対応したクラウドサービスを数個つなぐだけであれば、既存ライセンスの標準機能で足りるケースがあります。専用ツールが必要になるのは、SAML非対応の社内システムが残っている場合と、アカウントの発行・削除・棚卸まで自動化したい場合です。
Q3. SAMLに対応していない社内システムもSSOできますか?
A. できます。リバースプロキシ方式やクライアント代行認証方式に対応した製品を選べば、対象システムを改修せずにSSOの対象へ組み込めます。ただし対象システムごとに設定と動作検証が必要になるため、導入工数は連携するシステム数に比例します。
Q4. 導入にはどのくらいの期間がかかりますか?
A. クラウド型で連携先がSaaS中心であれば、数日〜1か月程度が目安です。実際に「30日間の無料トライアルで検証し、最短5営業日で利用開始」と案内している製品もあります。一方、オンプレミス型の構築や、SAML非対応システムを多数含む場合は1〜数か月かかることもあります。
Q5. SSOツールが停止すると、全システムにログインできなくなりませんか?
A. 認証を集約する以上、可用性は重要な確認項目になります。クラウド型ではSLAの水準や監視体制、ISMAPやISO/IEC 27017といった第三者認証の取得状況を確認してください。オンプレミス型では冗長化構成を組めるか、またその場合にライセンス費用が変わるかを見積もり時に確認しておくと安心です。
まとめ
SSOシステムは、スモールスタート型・ID管理・ガバナンス統合型・認証強化・ゼロトラスト型・オンプレ・レガシー連携型の4タイプに分かれており、自社に残っているシステムの構成、アカウント管理の自動化ニーズ、認証強化の要件、情シスの運用体制によって最適な選択が変わります。
まずSaaSのSSOだけ低コストで始めたいなら「スモールスタート型」、入退社のアカウント管理と棚卸まで自動化したいなら「ID管理・ガバナンス統合型」、不正ログイン対策が主目的なら「認証強化・ゼロトラスト型」、SAML非対応の社内システムが残っているなら「オンプレ・レガシー連携型」が第一候補になります。
費用については、ライセンス費用だけを見ると300名前後でクラウド型とオンプレミス型が並び、1,000名以上ではオンプレミス型の年額ライセンスが有利になります。サーバー費用と自社の運用工数を人件費に換算して足したうえで比較してください。
まずは、自社に合ったタイプを把握することが重要です。まだ診断ツールを試していない方は、ぜひ「SSOシステム選一覧比較表」の下にある診断ツールから確認してみてください。
