エンドポイントセキュリティ比較14選。専任者がいなくても守れる選び方
「無料のMicrosoft Defenderで十分なのでは?」
「EDRやXDRなど種類が多すぎて、何を選べばいいのかわからない」
「アラートが出ても、見る人が社内にいない」
エンドポイントセキュリティを検討し始めると、多くの企業がこの3つの壁にぶつかります。ランサムウェアの被害は大企業だけの話ではなく、取引先経由で狙われる中小企業も増えています。一方で、製品を入れただけでは守り切れず、検知したアラートに誰が対応するかまで決めておかないと、せっかくの投資が生きません。
エンドポイントセキュリティ選びで失敗する企業の多くは、機能表から入ってしまい、「導入後に誰が運用するのか」を決めないまま製品を選んでいます。
本記事では、次の5点を解説します。
- EPP・EDR・XDR・MDRの違いと、従来のウイルス対策ソフトとの違い
- 1台あたりの費用相場と、台数別の年間総額
- ライセンス費だけでは見えない「運用の人件費」
- 選ぶ際に確認すべき4つの比較ポイント
- 運用体制別に分けた3タイプと、おすすめ14製品
エンドポイントセキュリティとは?従来のウイルス対策ソフトとの違い
エンドポイントセキュリティとは、パソコン・サーバー・スマートフォンなど、ネットワークの末端(エンドポイント)にある端末をサイバー攻撃から守る仕組みの総称です。
テレワークやクラウドサービスの普及で、社内ネットワークの「入口」を固めるだけでは端末を守り切れなくなりました。社外から直接インターネットに接続する端末が増えたため、端末そのものに防御と監視の機能を持たせる考え方が主流になっています。
エンドポイントセキュリティは、役割の違う4つの仕組みに分けて考えると整理しやすくなります。
- 侵入を防ぐ仕組み(EPP)
- 侵入後に気づいて対応する仕組み(EDR)
- 端末の外まで横断して見る仕組み(XDR)
- 監視と対応を専門家に任せるサービス(MDR)
それぞれの役割と、導入によって何が変わるのかを見ていきましょう。
EPP|侵入を防ぐ仕組み
EPP(Endpoint Protection Platform)は、マルウェアが端末に侵入・実行される前に検知してブロックする仕組みです。従来のウイルス対策ソフトの発展形で、既知のウイルスを照合するパターンマッチングに加え、最近の製品は機械学習や振る舞い検知で未知の脅威にも対応します。
EPPを導入すると、
- メール添付や不正サイト経由の感染を入口で止められる
- 全端末のウイルス対策状況を管理画面でまとめて確認できる
- USBメモリなど外部デバイスの利用を制御できる
といった効果があります。「まずは全社の端末に最低限の防御を行き渡らせたい」企業の土台になる仕組みです。
EDR|侵入後に検知・対応する仕組み
EDR(Endpoint Detection and Response)は、侵入されることを前提に、端末内の不審な動きを記録・検知し、被害を最小限に抑える仕組みです。EPPをすり抜けた攻撃や、正規ツールを悪用する攻撃にも気づけるのが特徴です。
EDRを導入すると、
- 不審な挙動を検知した端末をネットワークから隔離できる
- 「いつ・どこから・何をされたか」を後から追跡できる
- 被害範囲を特定し、復旧の判断を早められる
といった効果があります。一方で、検知したアラートを見て判断する人が必要になる点が、EPPとの大きな違いです。
XDR|端末の外まで横断して見る仕組み
XDR(Extended Detection and Response)は、端末に加えて、メール・ネットワーク・クラウド・アカウント(ID)などの情報をまとめて分析する仕組みです。EDRの監視範囲を端末の外まで広げたものと考えるとわかりやすいでしょう。
XDRを導入すると、
- メールから端末、サーバーへと広がる攻撃の流れを一本でつなげて把握できる
- 複数のセキュリティ製品のアラートを1つの画面に集約できる
- 調査にかかる時間を短縮できる
といった効果があります。複数拠点やクラウドサービスを多く使う中堅〜大企業で、すでに情シスやセキュリティ担当がいる場合に効果を発揮します。
MDR|監視・対応を専門家に任せるサービス
MDR(Managed Detection and Response)は、EDRやXDRの監視・分析・初動対応を、ベンダーやセキュリティ専門企業のアナリストが代行するサービスです。製品ではなく「運用」を買う選択肢といえます。
MDRを利用すると、
- 夜間・休日も含めてアラートを監視してもらえる
- 本当に危険なアラートだけを報告してもらえる
- 必要に応じて端末の隔離などの初動対応まで任せられる
といった効果があります。セキュリティの専任者がいない企業がEDRの効果を引き出すための現実的な手段です。
重要なのは、EPP・EDR・XDR・MDRは「どれか1つを選ぶもの」ではなく、組み合わせて使うものだという点です。EPPで入口を固め、EDRで侵入後に備え、運用する人がいなければMDRで補う、という順で考えると自社に必要な範囲が見えてきます。
無料のMicrosoft Defenderや従来のウイルス対策ソフトとの違い
Windowsには標準でMicrosoft Defenderウイルス対策が搭載されているため、「それで十分では?」と考える方も多いはずです。違いを整理すると以下のとおりです。
| 比較項目 | Windows標準の Defender | 従来の ウイルス対策ソフト | 法人向け エンドポイントセキュリティ |
|---|---|---|---|
| 主な役割 | 端末単体の ウイルス対策 | 既知ウイルスの 侵入防止 | 侵入防止 +侵入後の検知・対応 |
| 全端末の一元管理 | 不可(個別設定) | 製品により可能 | 管理画面で一括管理 |
| 侵入後の追跡・隔離 | 不可 | 不可 | EDR搭載製品なら可能 |
| 向いている場面 | 個人・数台規模 | 小規模でEPPのみで 十分な場合 | 端末が10台を超える企業 ・取引先からの要請がある企業 |
Windows標準のDefenderは個人の端末を守る用途では十分な性能を持っていますが、会社全体の端末を一元管理し、侵入された後に追跡する機能はありません。 端末が10台を超えたら、法人向け製品で「全端末を同じ基準で管理できる状態」を作ることをおすすめします。
エンドポイントセキュリティでできること
エンドポイントセキュリティでできることは、ウイルスを防ぐだけではありません。侵入の防止から、検知・調査・復旧、端末管理までを幅広くカバーします。
| 機能 | 説明 |
|---|---|
| マルウェア対策 | パターン照合と機械学習で既知・未知のマルウェアを検知・ブロック |
| ランサムウェア対策 | ファイルの不審な暗号化を検知して停止。製品によっては暗号化前の状態へロールバック |
| 振る舞い検知 | 正規ツールの悪用やファイルレス攻撃など、ファイルを使わない攻撃を挙動から検知 |
| 端末の隔離 | 感染が疑われる端末をネットワークから遠隔で切り離し、被害の拡大を防止 |
| 攻撃の追跡・調査 | 侵入経路・実行されたプロセス・影響範囲を時系列で可視化 |
| デバイス制御 | USBメモリなど外部デバイスの利用を許可・禁止 |
| Webフィルタリング | 不正サイト・フィッシングサイトへのアクセスをブロック |
| 脆弱性管理 | OSやソフトウェアの更新漏れを検出し、パッチ適用を促進 |
| IT資産管理 | 端末のハードウェア・ソフトウェア情報を収集し台帳化 |
| 一元管理コンソール | 全端末の状態・アラートをクラウドの管理画面でまとめて確認 |
| 24時間監視(MDR) | 専門アナリストによるアラートの監視・分析・初動対応 |
ここで大切なのは、すべての機能を最初から揃える必要はないという点です。端末が少なく機密情報も限られる企業なら、マルウェア対策と一元管理だけで十分な場合もあります。反対に、取引先から高いセキュリティ水準を求められている企業では、隔離・調査・24時間監視までが必要になります。
エンドポイントセキュリティの費用相場
エンドポイントセキュリティの費用は、「どこまでの範囲を守るか(EPP/EDR/XDR)」と「誰が運用するか(自社/MDR)」によって大きく変わります。料金は1台(1ライセンス)あたりの年額で決まるのが一般的です。
| 製品レベル | 1台あたりの年額目安 | 守れる範囲 | 向いている企業 |
|---|---|---|---|
| EPPのみ | 3,000〜6,000円程度 | 侵入の防止 | 小規模・まずは基本防御を固めたい企業 |
| EPP+EDR | 1万〜2万円程度 | 侵入の防止 +侵入後の検知・対応 | アラートを確認できる担当者がいる企業 |
| XDR | 2万円〜 | 端末・メール・クラウド などの横断分析 | 情シスやSOCがある中堅〜大企業 |
| EDR+MDR | EDRの費用に 1万円〜数万円程度を上乗せ | 侵入後の検知・対応を 専門家が代行 | 専任のセキュリティ担当がいない企業 |
※上記は市場全体の目安です。製品ごとの料金は、台数・契約年数・販売店によって変わります。
50台・100台・300台で見る年間総額
台数を当てはめると、年間でどのくらいの予算が必要になるかが見えてきます。ここでは、1台あたり年額でEPPのみ5,000円、EPP+EDR 15,000円、EDR+MDR 25,000円、初期費用なしという前提で試算します。
| 台数 | EPPのみ | EPP+EDR | EDR+MDR |
|---|---|---|---|
| 50台 | 約25万円/年 | 約75万円/年 | 約125万円/年 |
| 100台 | 約50万円/年 | 約150万円/年 | 約250万円/年 |
| 300台 | 約150万円/年 | 約450万円/年 | 約750万円/年 |
50台規模であれば、EPPのみなら年間数十万円で全端末を守れます。一方で100台を超えてくると、EDRやMDRを付けるかどうかで年間の差が数百万円単位に広がるため、「どの部署の端末までEDRを入れるか」を切り分ける判断が効いてきます。
ライセンス費だけで選ぶと失敗する理由
EDRを導入しても、アラートを確認して判断する人がいなければ、検知しても被害は止まりません。 そのため、実質コストは次の式で考える必要があります。
実質コスト = ライセンス費 + アラート対応にかかる人件費
たとえば、EDRを自社で運用し、担当者が1日1時間アラートを確認する場合、年間で約240時間(1時間×20営業日×12か月)が必要です。時給3,000円で換算すると、年間約72万円の人件費が上乗せされます。しかもこれは平日日中のみの試算で、夜間・休日に発生した攻撃には対応できません。
100台規模の企業であれば、EPP+EDRを自社で運用する場合(約150万円+人件費72万円=約222万円)と、EDR+MDRを利用する場合(約250万円)の差は小さくなります。専任者がいない企業ほど、MDRを含めて比較したほうが結果的に安く確実になるケースは少なくありません。
社内に情シスの人手が足りず、セキュリティ以外の運用業務も含めて外部に任せたい場合は、情シス業務のアウトソーシングもあわせて検討してみてください。
関連記事:情シスアウトソーシング14選比較。費用相場から選び方まで解説
エンドポイントセキュリティを選ぶ際に確認すべき4つの比較ポイント
エンドポイントセキュリティは、どの製品も「AIで高精度に検知」とうたっているため、機能表だけでは違いがわかりにくいツールです。導入後に後悔しないために、以下の4つのポイントで比較しましょう。
- 防御範囲
- 検知の仕組み
- 運用・監視の体制
- 対応OS・管理方式
1. 防御範囲
最初に確認すべきなのは、その製品がEPPのみなのか、EDR・XDRまで含むのかという防御範囲です。同じメーカーでも、エントリー版はEPPのみ、上位版でEDRが付くといった形でプランが分かれていることが多く、製品名だけで判断すると必要な機能が含まれていないことがあります。
取引先のセキュリティチェックシートで「EDRの導入有無」を問われるケースも増えています。現時点で必要な範囲だけでなく、1〜2年後に求められそうな範囲まで見越して選ぶことが重要です。
確認すべきポイントは次の3つです。
- 現在のプランにEDR機能が含まれているか
- 上位プランへの切り替えがエージェントの入れ替えなしでできるか
- メールやクラウドまで監視範囲を広げられるか
2. 検知の仕組み
次に確認したいのが、どのような方法で脅威を見つけるのかという検知の仕組みです。既知のウイルスを照合するパターンマッチング中心の製品と、機械学習や振る舞い検知で未知の攻撃に対応する製品では、防げる攻撃の幅が変わります。
あわせて見落としがちなのが、端末への負荷です。スキャンのたびにパソコンが重くなると、現場から不満が出て、最悪の場合は無効化されてしまいます。無料トライアルで実際の業務端末に入れ、動作の重さを確認しておくと安心です。
確認すべきポイントは次の3つです。
- 未知のマルウェアやファイルレス攻撃に対応しているか
- ランサムウェアによる暗号化を検知・復旧できるか
- 業務端末で動作が重くならないか
3. 運用・監視の体制
比較ポイントの中で最も重要なのが、導入後に「誰が」アラートを見て対応するかです。EDRやXDRは高度な分析ができる反面、検知したアラートを見て判断する担当者がいなければ効果を発揮できません。
社内にセキュリティの専任者がいない場合は、ベンダーやパートナーが24時間365日監視するMDRを選択肢に入れましょう。海外製品の場合は、日本語でのサポートや報告に対応しているかも、緊急時の対応スピードを左右します。
確認すべきポイントは次の3つです。
- 24時間365日の監視サービス(MDR)を利用できるか
- 緊急時に日本語で問い合わせ・報告を受けられるか
- 端末の隔離など、初動対応まで代行してもらえるか
4. 対応OS・管理方式
最後に、自社の端末環境に対応しているかを確認します。WindowsだけでなくMacやLinuxサーバー、社用スマートフォンを使っている場合、すべてを同じ製品で守れるかどうかで管理の手間が変わります。
管理方式は、クラウド上の管理画面を使う「クラウド型」と、自社サーバーに管理システムを置く「オンプレミス型」に分かれます。テレワーク端末が多い企業はクラウド型、インターネットから切り離した環境を持つ企業はオンプレミス型が向いています。
確認すべきポイントは次の3つです。
- Windows・Mac・Linux・スマートフォンのうち、必要なOSに対応しているか
- クラウド型・オンプレミス型のどちらで管理するか
- IT資産管理やMDMなど既存の管理ツールと連携・統合できるか
エンドポイントセキュリティの選び方
エンドポイントセキュリティ選びで失敗しやすいのは、機能や価格から入ってしまい、導入後の運用体制を決めないまま製品を選ぶことです。
ここでは、エンドポイントセキュリティを「誰が運用するか」を軸に3つのタイプに分けて解説します。
- EPP中心・低コスト型 | 全端末の基本防御を、まずは低予算で固めたい場合
- 運用おまかせ型 | セキュリティの専任者がいない・夜間休日の監視まで任せたい場合
- EDR・XDR高度分析型 | 情シスやSOCで、検知から原因調査まで自社で行いたい場合
①EPP中心・低コスト型 | 全端末の基本防御を、まずは低予算で固めたい場合
端末台数が比較的少なく、まずは全社の端末に同じ基準のウイルス対策を行き渡らせたい場合は、このタイプが適しています。
1台あたり年間数千円から導入でき、クラウドの管理画面で全端末の状態をまとめて確認できます。製品によっては、IT資産管理や上位プランでのEDR追加にも対応しているため、まずは基本防御から始めて、必要に応じて範囲を広げていけます。
アラート対応の負担が小さく、兼任の担当者でも運用しやすいのがこのタイプの強みです。
このタイプへの依頼に向いている企業は以下になります。
- 端末が100台未満で、個人向けソフトや標準機能に頼っている
- 予算を抑えて、まずは全端末の管理状態を整えたい
- セキュリティ担当は総務などとの兼任になっている
| サービス名 | 詳細 | 料金 | タイプ | 備考 |
|---|---|---|---|---|
ESET PROTECT Entry | 年額 5,950円/台〜(6〜10台・税抜) | EPP中心・低コスト型 | 料金を台数別に公開。管理ツールはクラウド・オンプレから選択 | |
ウイルスバスター ビジネスセキュリティサービス | 要問い合わせ | EPP中心・低コスト型 | 管理サーバー不要のクラウド型。PC・スマホをまとめて保護 | |
Microsoft Defender for Business | 月額 449円/ユーザー相当(年払い・税抜) | EPP中心・低コスト型 | 中小企業向けにEDRまで標準搭載。M365環境と統合しやすい | |
スーパーセキュリティ for Business | 年額 1,980円/ライセンス〜(税別) | EPP中心・低コスト型 | Bitdefenderのエンジンを国内最安クラスの価格で。1ライセンスから契約可能 | |
EXOセキュリティ | 要問い合わせ | EPP中心・低コスト型 | ウイルス対策・情報漏洩対策・IT資産管理をオールインワンで提供 |
②運用おまかせ型 | セキュリティの専任者がいない・夜間休日の監視まで任せたい場合
EDRの必要性は感じているものの、アラートを見る人が社内にいない場合は、MDRを組み合わせられるこのタイプがおすすめです。
専門のアナリストが24時間365日アラートを監視し、本当に危険なものだけを報告してくれます。製品やサービスによっては、端末の隔離などの初動対応まで代行してもらえるため、夜間や休日に攻撃を受けても被害を最小限に抑えられます。
ライセンス費はEPP単体より高くなりますが、自社で監視体制を作る人件費と比べると、合理的な選択になるケースが多いタイプです。
このタイプへの依頼に向いている企業は以下になります。
- 情シスが1〜2名で、セキュリティの専門知識を持つ人がいない
- 取引先からEDR導入や監視体制の整備を求められている
- 夜間・休日に攻撃を受けたときの対応に不安がある
| サービス名 | 詳細 | 料金 | タイプ | 備考 |
|---|---|---|---|---|
Cybereason | 要問い合わせ | 運用おまかせ型 | 攻撃の全体像を可視化するEDR。MDRは緊急時の抑止制御まで代行 | |
LANSCOPE サイバープロテクション | 月額 500円/台〜(税抜・最低5台) | 運用おまかせ型 | AIアンチウイルスとMDRを国産ベンダーが提供。担当者へ直接連絡可能 | |
IIJセキュアエンドポイントサービス | 要問い合わせ | 運用おまかせ型 | 必要な機能を品目から選択。IIJのSOCと連携し検知から調査まで支援 | |
Sophos(Intercept X+MDR) | 要問い合わせ | 運用おまかせ型 | 既存の他社製品を残したままMDRを追加できる | |
SentinelOne Singularity | 要問い合わせ | 運用おまかせ型 | 自律型AIで検知から復旧まで自動化。MDRで24時間対応 |
③EDR・XDR高度分析型 | 情シスやSOCで、検知から原因調査まで自社で行いたい場合
社内に情シスやセキュリティ担当がいて、攻撃の検知から原因調査まで自社でコントロールしたい場合は、このタイプが適しています。
端末の挙動を詳細に記録し、攻撃の流れを時系列で追跡できるため、インシデントの原因を自社で特定できます。XDRに対応した製品であれば、メールやクラウド、ネットワーク機器のログまで横断して分析できます。
多くの製品は必要に応じてMDRを追加できるため、平日日中は自社、夜間休日はMDRといった分担も可能です。
このタイプへの依頼に向いている企業は以下になります。
- 端末が100台以上あり、複数の拠点やクラウドサービスを利用している
- 情シスやSOCがあり、アラートの分析・判断ができる
- インシデントの原因を自社で特定し、再発防止につなげたい
| サービス名 | 詳細 | 料金 | タイプ | 備考 |
|---|---|---|---|---|
CrowdStrike Falcon | 年額 $59.99/台〜 | EDR・XDR高度分析型 | 軽量な単一エージェント。小規模向けプランは料金を公開 | |
Cortex XDR | 要問い合わせ | EDR・XDR高度分析型 | 端末・ネットワーク・クラウドのデータを関連付けて検知 | |
TrendAI Vision One Endpoint Security | 要問い合わせ | EDR・XDR高度分析型 | 端末・メール・クラウドを1つのプラットフォームで可視化 | |
Trellix Endpoint Security | 要問い合わせ | EDR・XDR高度分析型 | オンプレミスや閉域環境での運用に対応 |
なお、エンドポイントセキュリティで端末を守っても、社員が不審なメールを開いてしまえば攻撃の入口は生まれます。製品の導入とあわせて、従業員向けのセキュリティ教育も進めておくと効果が高まります。
関連記事:情報セキュリティeラーニングおすすめ15選。ニーズ別の選び方と無料サービスも紹介
エンドポイントセキュリティおすすめ一覧比較表
| サービス名 | 詳細 | 料金 | タイプ | 備考 |
|---|---|---|---|---|
ESET PROTECT Entry | 年額 5,950円/台〜(6〜10台・税抜) | EPP中心・低コスト型 | 料金を台数別に公開。管理ツールはクラウド・オンプレから選択 | |
ウイルスバスター ビジネスセキュリティサービス | 要問い合わせ | EPP中心・低コスト型 | 管理サーバー不要のクラウド型。PC・スマホをまとめて保護 | |
Microsoft Defender for Business | 月額 449円/ユーザー相当(年払い・税抜) | EPP中心・低コスト型 | 中小企業向けにEDRまで標準搭載。M365環境と統合しやすい | |
スーパーセキュリティ for Business | 年額 1,980円/ライセンス〜(税別) | EPP中心・低コスト型 | Bitdefenderのエンジンを国内最安クラスの価格で。1ライセンスから契約可能 | |
EXOセキュリティ | 要問い合わせ | EPP中心・低コスト型 | ウイルス対策・情報漏洩対策・IT資産管理をオールインワンで提供 | |
Cybereason | 要問い合わせ | 運用おまかせ型 | 攻撃の全体像を可視化するEDR。MDRは緊急時の抑止制御まで代行 | |
LANSCOPE サイバープロテクション | 月額 500円/台〜(税抜・最低5台) | 運用おまかせ型 | AIアンチウイルスとMDRを国産ベンダーが提供。担当者へ直接連絡可能 | |
IIJセキュアエンドポイントサービス | 要問い合わせ | 運用おまかせ型 | 必要な機能を品目から選択。IIJのSOCと連携し検知から調査まで支援 | |
Sophos(Intercept X+MDR) | 要問い合わせ | 運用おまかせ型 | 既存の他社製品を残したままMDRを追加できる | |
SentinelOne Singularity | 要問い合わせ | 運用おまかせ型 | 自律型AIで検知から復旧まで自動化。MDRで24時間対応 | |
CrowdStrike Falcon | 年額 $59.99/台〜 | EDR・XDR高度分析型 | 軽量な単一エージェント。小規模向けプランは料金を公開 | |
Cortex XDR | 要問い合わせ | EDR・XDR高度分析型 | 端末・ネットワーク・クラウドのデータを関連付けて検知 | |
TrendAI Vision One Endpoint Security | 要問い合わせ | EDR・XDR高度分析型 | 端末・メール・クラウドを1つのプラットフォームで可視化 | |
Trellix Endpoint Security | 要問い合わせ | EDR・XDR高度分析型 | オンプレミスや閉域環境での運用に対応 |
上記で自社に合うタイプのサービスを絞り込みたい方は、以下の診断ツールで自社に合うタイプを確認してみてください。
自社に合うエンドポイントセキュリティ タイプ診断
7つの質問に答えるだけで、自社の運用体制に合うエンドポイントセキュリティのタイプがわかります。
【EPP中心・低コスト型】でおすすめのエンドポイントセキュリティ
EPP中心・低コスト型のエンドポイントセキュリティは次の5製品です。
ESET PROTECT Entry(キヤノンマーケティングジャパン株式会社)
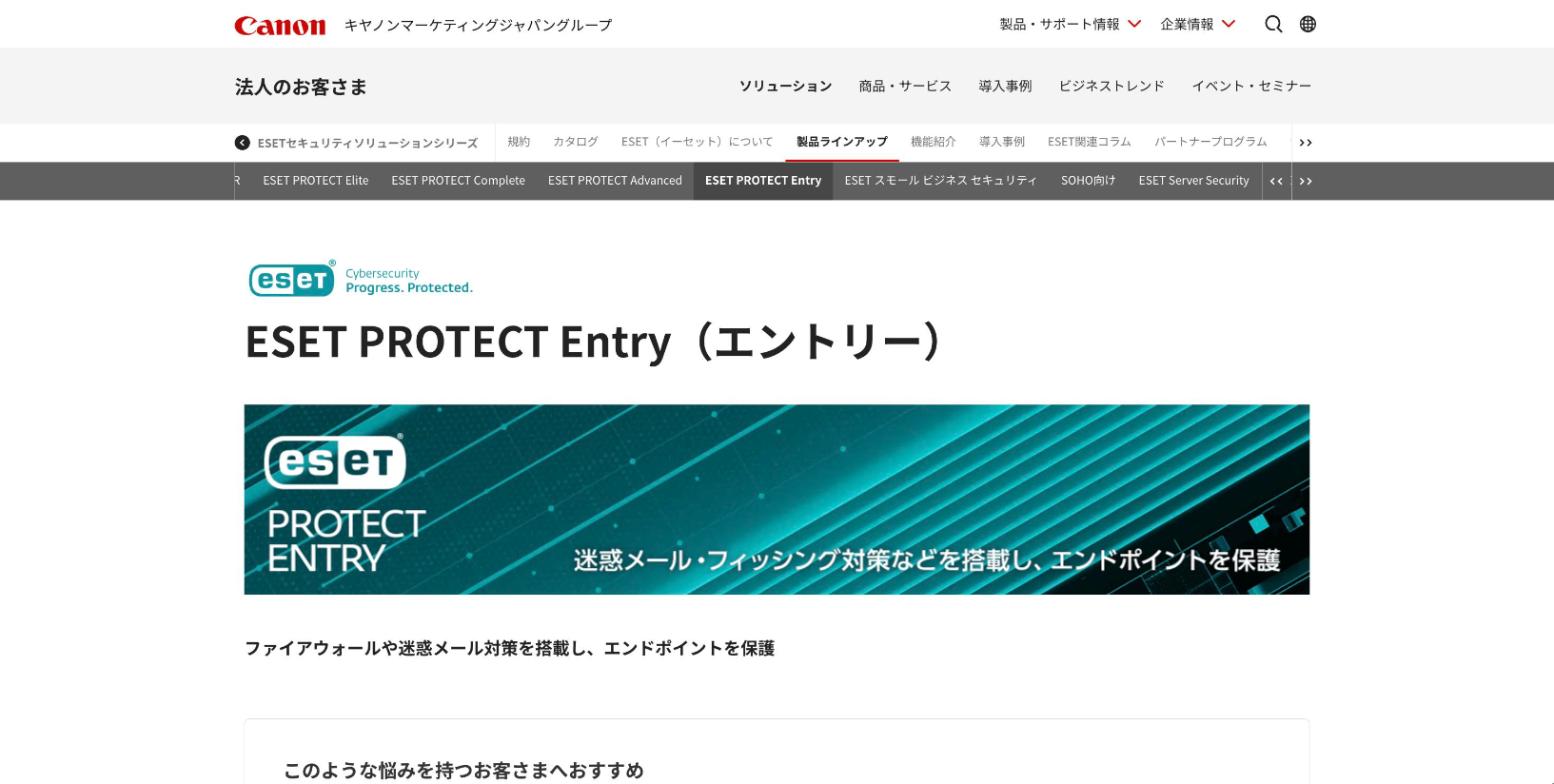
ESET PROTECT Entryは、軽快な動作と多層防御で全端末の基本対策を固める、中小企業向けのエントリー製品です。ウイルス対策に加え、迷惑メール・フィッシング対策、ファイアウォール、Webコントロールまでを1つにまとめています。
機械学習とヒューリスティック(振る舞いから怪しさを判定する技術)を組み合わせた検知エンジンが特徴で、既知のマルウェアだけでなく、亜種や未知の脅威にも対応します。管理ツールはクラウド型とオンプレミス型から選べるため、自社のネットワーク環境に合わせた運用が可能です。
1台あたりの年額が台数ごとに公開されており、導入前に予算を確定しやすいのも魅力です。将来EDRやMDRが必要になった場合も、同じESETシリーズの上位製品へ段階的に移行できます。
| 防御範囲 | EPP(ウイルス対策・フィッシング対策・ファイアウォール・Webコントロール)。EDRは上位製品で対応 |
| 検知の仕組み | 機械学習・ヒューリスティックを組み合わせた多層防御。ランサムウェアの不審な動作を検知 |
| 運用・監視の体制 | 国内販売元によるサポート。MDRは別サービスとして提供 |
| 対応OS・管理方式 | Windows・Mac・Linux・Android。管理ツールはクラウド型・オンプレミス型から選択 |
| 料金 | 年額 5,950円/台(6〜10台・税抜)。台数が増えるほど1台あたりの単価が下がる |
ウイルスバスター ビジネスセキュリティサービス(トレンドマイクロ株式会社)
ウイルスバスター ビジネスセキュリティサービスは、管理サーバーを持たずにPCとスマートフォンをまとめて守れる、中小企業向けのクラウド型サービスです。管理コンソールはトレンドマイクロが運用するため、自社でサーバーを用意・保守する必要がありません。
機械学習による実行前後の分析、振る舞い検知、脆弱性を狙った攻撃の防御など、多層的な仕組みでランサムウェアや未知の脅威に対応します。Windows・Macに加えてAndroid・iOSにも対応しており、社用スマートフォンまで同じ管理画面で把握できます。
国内大手のセキュリティベンダーが提供しており、日本語の電話窓口で相談できるのも安心材料です。初めて法人向け製品を導入する企業や、ITに詳しい担当者がいない企業でも運用を始めやすいサービスです。
| 防御範囲 | EPP(ウイルス対策・Web脅威対策・脆弱性対策)。EDR・XDRは別製品で対応 |
| 検知の仕組み | 機械学習による実行前後の分析と振る舞い検知。ランサムウェア対策を搭載 |
| 運用・監視の体制 | 国内の日本語電話窓口(平日日中)。管理コンソールはベンダーが運用 |
| 対応OS・管理方式 | Windows・Mac・Windowsサーバー・Android・iOS。クラウド型 |
| 料金 | 要問い合わせ |
Microsoft Defender for Business(日本マイクロソフト株式会社)
Microsoft Defender for Businessは、中小企業向けにEDRまでを標準搭載した、Microsoftの法人向けエンドポイントセキュリティです。Windowsに標準搭載されたDefenderウイルス対策を土台に、全端末の一元管理と侵入後の検知・対応機能を追加します。
AIを活用した自動調査・自動修復機能を備え、検知した脅威の多くを人手を介さずに処理できます。Microsoft 365の管理画面から端末の状態を確認できるため、すでにMicrosoft 365を利用している企業なら、新たな管理ツールを覚える手間がかかりません。
1ユーザーあたり月額数百円の価格帯でEDRまで利用できる点は、コストを抑えたい企業にとって大きな魅力です。Microsoft 365 Business Premiumにも含まれているため、契約プランを見直すだけで導入できる場合もあります。
| 防御範囲 | EPP+EDR。自動調査・自動修復、脆弱性管理を搭載 |
| 検知の仕組み | AI・クラウドを活用した振る舞い検知と自動調査 |
| 運用・監視の体制 | 自動修復で運用負荷を軽減。24時間監視はパートナー経由のサービスで対応 |
| 対応OS・管理方式 | Windows・Mac・iOS・Android。クラウド型(Microsoft 365の管理画面) |
| 料金 | 月額 449円/ユーザー相当(年払い・税抜) |
スーパーセキュリティ for Business(ソースネクスト株式会社)
スーパーセキュリティ for Businessは、世界的に評価の高いセキュリティエンジンを、国内最安クラスの価格で使える法人向けエンドポイントセキュリティです。PC全台への設定や管理作業が1つの管理画面で完結し、管理サーバーの構築や保守費も必要ありません。
検知エンジンには、第三者機関の防御力テストで継続して高い評価を得ているBitdefender社の技術を採用しています。世界中のメーカーにエンジンを供給している実績があり、価格を抑えながらも防御性能を妥協したくない企業に適しています。
1台あたり年額2,000円を切る価格帯で、初期費用や導入費用もかからず、1ライセンスから契約できます。数台規模の企業でも、個人向けソフトからの切り替え先として導入しやすい製品です。EDRを搭載した上位版も用意されているため、必要になった段階で防御範囲を広げられます。
| 防御範囲 | EPP。EDR付きの上位版を用意 |
| 検知の仕組み | Bitdefender社のエンジンによる多層的なマルウェア検知 |
| 運用・監視の体制 | 国内メーカーによる日本語サポート。管理サーバー不要で運用負荷が小さい |
| 対応OS・管理方式 | Windows・macOS。クラウド型 |
| 料金 | 年額 1,980円/ライセンス(税別)。EDR付きは年額 9,800円/ライセンス(税別) |
EXOセキュリティ(株式会社JIRAN JAPAN)
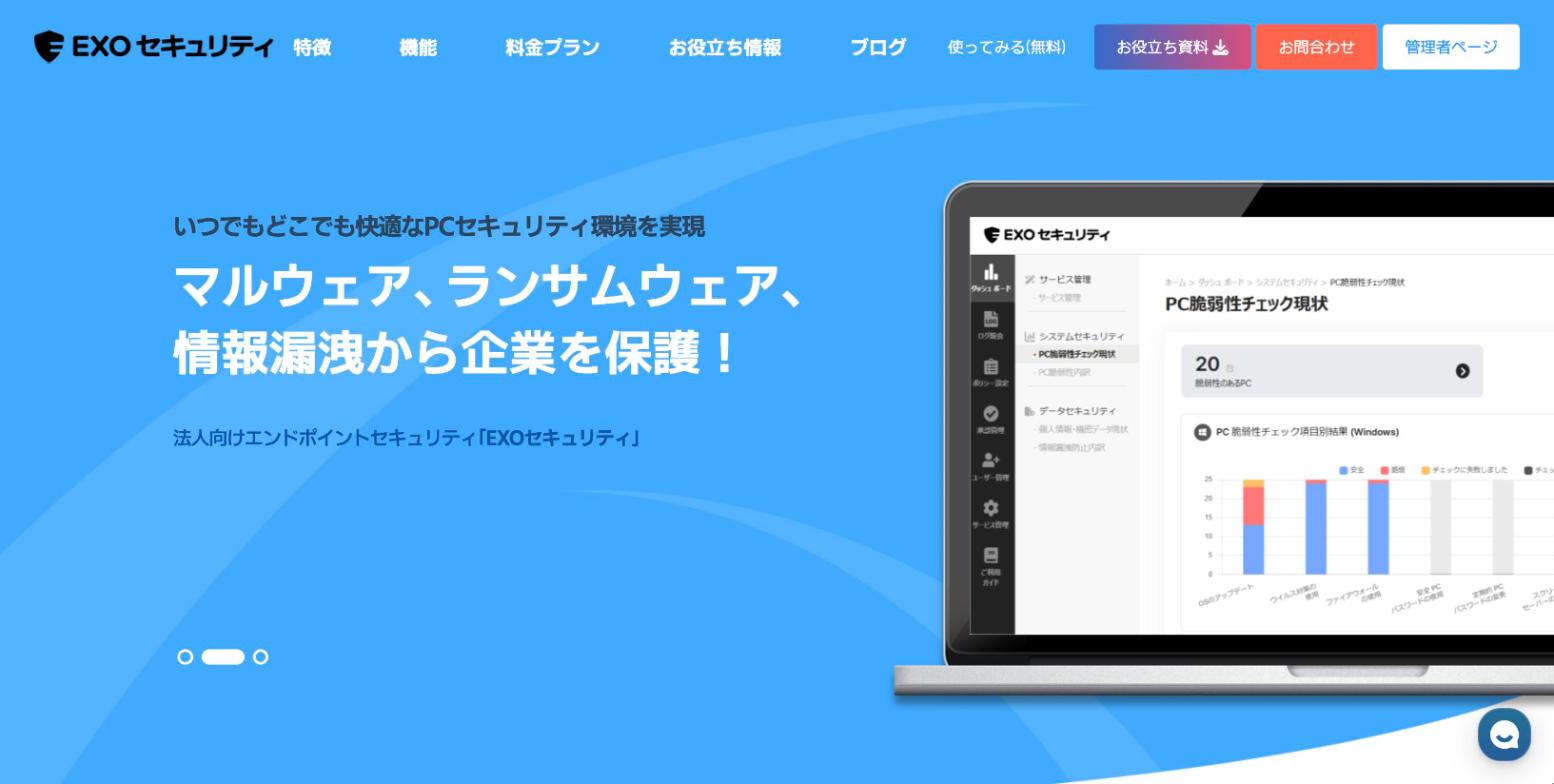
EXOセキュリティは、ウイルス対策・情報漏洩対策・IT資産管理を1つにまとめた、オールインワン型のエンドポイントセキュリティです。情報システムの担当者が不在の企業でも導入できるよう、ITに不慣れな方でも操作しやすい管理画面を備えています。
ウイルス対策には、AIの機械学習とクラウド分析を取り入れたエンジンを採用し、保護したい拡張子やフォルダを指定して新型ランサムウェアを防ぐこともできます。さらに、個人情報を含むファイルの検出・暗号化、USBなどのデバイス制御、アプリケーション・印刷・画面キャプチャの制御まで備えています。
外部からの攻撃だけでなく、社員による情報の持ち出しや紛失といった内部のリスクまでまとめて対策できる点が特徴です。ウイルス対策ソフトと情報漏洩対策ツールを別々に契約するのは負担が大きい、という中小企業に向いています。
| 防御範囲 | EPP。情報漏洩対策・脆弱性チェック・IT資産管理を統合 |
| 検知の仕組み | AIの機械学習とクラウド分析を取り入れたアンチウイルス。指定フォルダのランサムウェア防御 |
| 運用・監視の体制 | 日本語サポート。チャットでの問い合わせ・遠隔操作によるサポート |
| 対応OS・管理方式 | Windows・Mac。クラウド型 |
| 料金 | 要問い合わせ(最小5ライセンス〜) |
【運用おまかせ型】でおすすめのエンドポイントセキュリティ
運用おまかせ型のエンドポイントセキュリティは次の5製品です。
Cybereason(サイバーリーズン合同会社)
Cybereasonは、攻撃の全体像を1つの画面で可視化するEDRと、専門家が24時間365日監視するMDRサービスを組み合わせられるエンドポイントセキュリティです。個々のアラートを点で見せるのではなく、関連する不審な動きをつなげて「1つの攻撃」として提示します。
機械学習(AI)エンジンをベースにした振る舞い検知で、攻撃のライフサイクルのあらゆる段階で脅威を捉えます。EDRと次世代アンチウイルス(NGAV)を組み合わせて利用でき、ランサムウェアやファイルを使わない攻撃にも対応します。
MDRサービスでは、検知した脅威を専門家が解析して担当者に報告し、解決策まで提示します。緊急性が高い場合は、お客様に代わって端末の抑止制御まで実施するため、夜間や休日に攻撃を受けても初動が遅れません。セキュリティの専門家が社内にいなくても、EDRの効果を引き出したい企業に向いています。
| 防御範囲 | NGAV(EPP)+EDR。MDRサービスを提供 |
| 検知の仕組み | 機械学習エンジンによる振る舞い検知。関連する挙動をつなげて攻撃全体を可視化 |
| 運用・監視の体制 | 専門家による24時間365日監視。緊急時は抑止制御措置まで代行 |
| 対応OS・管理方式 | Windows・Mac・Linux。クラウド型 |
| 料金 | 要問い合わせ |
LANSCOPE サイバープロテクション(エムオーテックス株式会社)
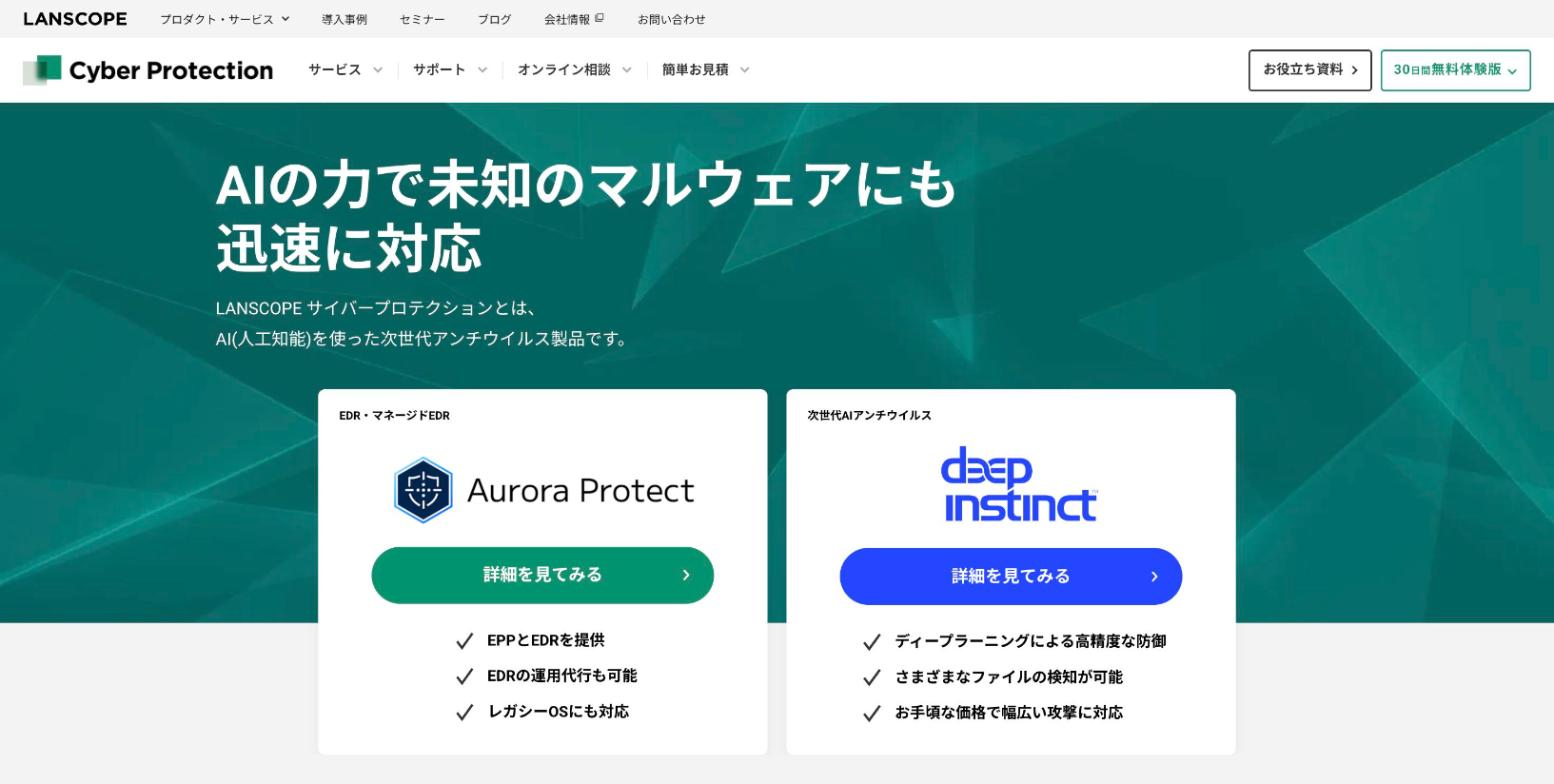
LANSCOPE サイバープロテクションは、AIでマルウェアを実行前に見抜く次世代アンチウイルスと、専門家による24時間365日のMDRを組み合わせられるエンドポイントセキュリティです。IT資産管理ツール「LANSCOPE」で知られる国内ベンダーが提供し、AIアンチウイルス「Aurora Protect」は国内2,300社以上に導入されています。
パターンファイルに頼らず、AIがマルウェアの特徴を学習・分析して判定するため、未知のマルウェアも実行前の段階で検知・隔離できます。フルスキャンは初回のみで、運用時の端末負荷が小さいのも特徴です。
MDRの「Aurora Managed Endpoint Defense」では、専門家が環境に合わせて検知ルールを調整し、確認が必要なアラートだけを選別して知らせます。緊急時は担当者に直接連絡できるため、「アラートが多すぎてEDRを運用できない」という悩みを解消できます。AIアンチウイルスは1台あたり月額数百円から始められ、段階的にEDR・MDRへ広げられます。
| 防御範囲 | AIアンチウイルス(EPP)+EDR。MDRを提供 |
| 検知の仕組み | AIによる実行前の検知。パターンファイル不要で端末負荷が小さい |
| 運用・監視の体制 | 専門家による24時間365日監視。担当者へ直接連絡可能。国内ベンダーによる日本語サポート |
| 対応OS・管理方式 | Windows・Mac。クラウド型 |
| 料金 | 月額 500円/台〜(税抜・最低5台)。MDRは要問い合わせ |
IIJセキュアエンドポイントサービス(株式会社インターネットイニシアティブ)
IIJセキュアエンドポイントサービスは、アンチウイルス・IT資産管理・ブラウザセキュリティを1つのクラウドサービスとして組み合わせられる、国内大手ISPのエンドポイントセキュリティです。必要な機能を品目から選んで導入でき、自社でサーバーを持たずに運用できます。
アンチウイルスは、AIによる次世代アンチウイルスや、EDRと端末データのバックアップ・復旧まで備えた製品から選択できます。IT資産管理ではMDM機能を使った情報漏洩対策、ブラウジング保護ではWebサイトやSaaSの利用状況の可視化・制御まで行えます。
最大の特徴は、IIJのセキュリティアナリストがログを分析する「IIJ C-SOCサービス」と連携し、インシデントの検知から調査までをワンストップで任せられる点です。各機能のアラートもIIJ独自のポータルで一元的に確認できます。最低利用期間は1か月からで、回線やメールセキュリティなど他のIIJサービスとあわせて窓口を一本化したい企業に向いています。
| 防御範囲 | アンチウイルス(EPP)・EDR・バックアップ復旧・IT資産管理(MDM)・ブラウジング保護から選択 |
| 検知の仕組み | 選択するアンチウイルス製品に準拠(AI型・EDR一体型から選択) |
| 運用・監視の体制 | IIJ C-SOCサービスとの連携でアナリストがログを分析。IIJ独自ポータルで一元管理 |
| 対応OS・管理方式 | 選択する品目に準拠。クラウド型(IT資産管理はオンプレミス版も選択可) |
| 料金 | 要問い合わせ(個別見積もり) |
Sophos(Intercept X+MDR)(ソフォス株式会社)
Sophosは、ディープラーニングによる防御と、24時間365日のMDRをセットで提供するエンドポイントセキュリティです。エンドポイント製品「Intercept X」と、専門家による監視サービス「Sophos MDR」を組み合わせて利用できます。
ランサムウェアによる暗号化を検知して元の状態に戻すロールバック機能や、脆弱性を狙った攻撃をブロックする機能を標準で有効にしており、導入直後から高い防御力を発揮します。
MDRは他社のセキュリティ製品とも連携できるため、今使っているウイルス対策を入れ替えずに監視サービスだけを追加することも可能です。既存の投資を生かしながら、監視体制を短期間で整えたい企業に向いています。
| 防御範囲 | EPP+EDR。XDR・MDRまで拡張可能 |
| 検知の仕組み | ディープラーニングによる実行前判定と振る舞い解析。ランサムウェアのロールバック |
| 運用・監視の体制 | 専門家による24時間365日のMDR(脅威ハンティング・インシデント対応) |
| 対応OS・管理方式 | Windows・Mac・Linux。クラウド型 |
| 料金 | 要問い合わせ |
SentinelOne Singularity(SentinelOne Japan株式会社)
SentinelOne Singularityは、自律型AIが検知から隔離・復旧までを自動で行う、運用負荷の小さいエンドポイントセキュリティです。人が判断する前にAIが攻撃を止めるため、担当者の対応が追いつかない時間帯でも被害の拡大を防げます。
振る舞いAIがリアルタイムで攻撃を阻止し、ランサムウェアで暗号化されたファイルを元に戻す機能も備えています。1つの軽量なエージェントでEPP・EDRをカバーし、XDRやアカウント(ID)の保護まで拡張できます。
24時間365日のMDRサービスを組み合わせれば、自動化でカバーしきれない判断も専門家に任せられます。「人を増やさずに、高度な防御と監視体制を両立したい」企業に向いています。
| 防御範囲 | EPP+EDR。XDR・ID保護・MDRまで拡張可能 |
| 検知の仕組み | 振る舞いAIによるリアルタイム阻止と自動対応。ランサムウェアの復旧機能 |
| 運用・監視の体制 | 24時間365日のMDRサービスを提供 |
| 対応OS・管理方式 | Windows・Mac・Linux。クラウド型・オンプレミス型に対応 |
| 料金 | 要問い合わせ |
【EDR・XDR高度分析型】でおすすめのエンドポイントセキュリティ
EDR・XDR高度分析型のエンドポイントセキュリティは次の4製品です。
CrowdStrike Falcon(クラウドストライク合同会社)
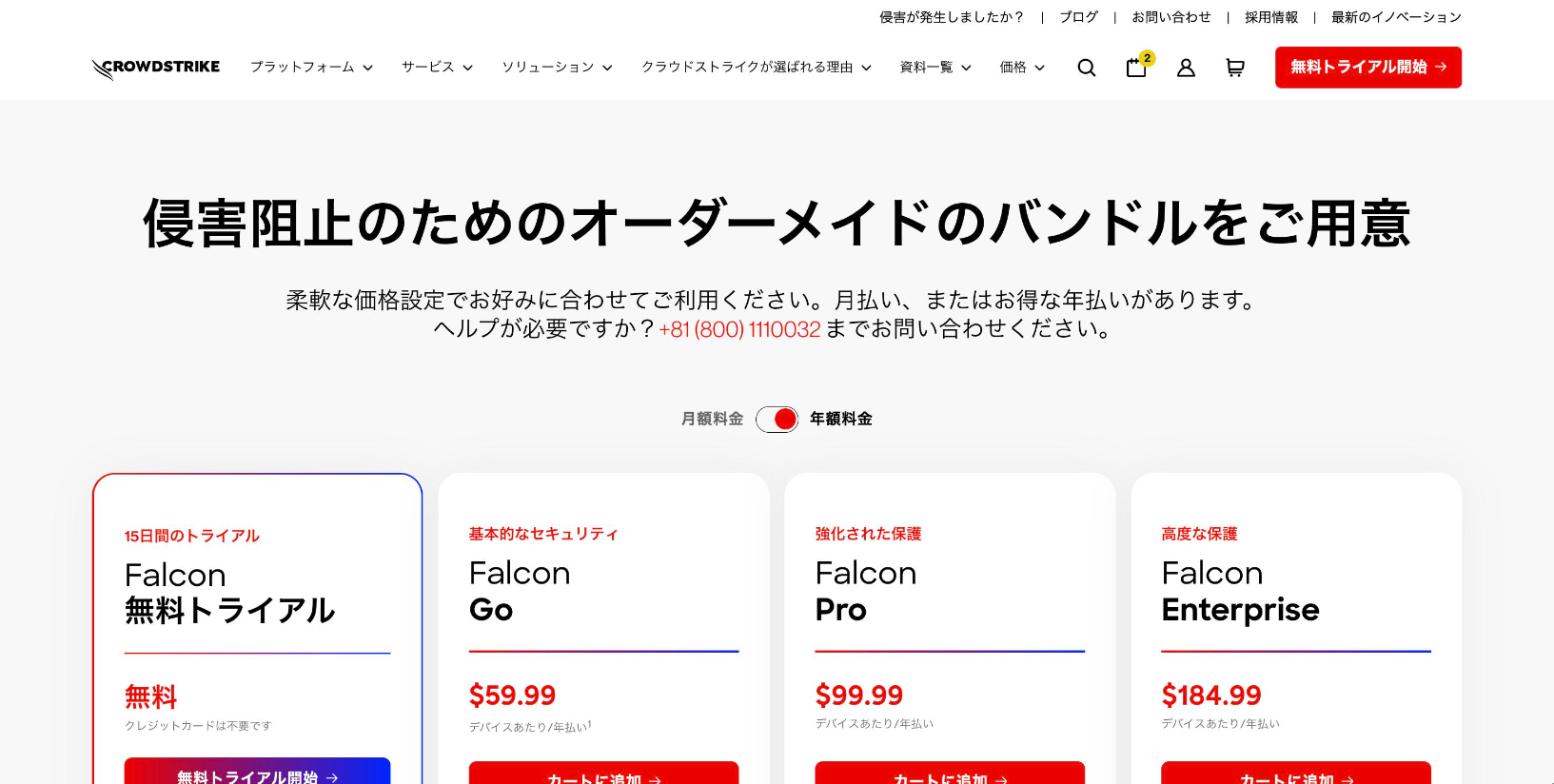
CrowdStrike Falconは、軽量な単一エージェントとクラウドの分析基盤で、世界の大企業にも採用されているエンドポイントセキュリティです。端末側の処理を最小限に抑え、検知や分析の多くをクラウドで行う設計が特徴です。
次世代アンチウイルス、EDR、脅威ハンティング、IT資産の可視化といった機能を、必要に応じてモジュールとして追加できます。導入時に端末へ入れるエージェントは1つだけのため、機能を増やしても端末が重くなりにくいのが強みです。
小規模向けのプランは1台あたりの年額が公開されており、15日間の無料トライアルも用意されています。まずは一部の端末で試し、効果を確認してから全社に広げたい企業に向いています。MDRサービスも用意されているため、自社運用と委託を組み合わせることも可能です。
| 防御範囲 | 次世代アンチウイルス(EPP)。上位プランでEDR・XDR・MDRまで拡張 |
| 検知の仕組み | クラウドAIと振る舞い検知。脅威インテリジェンスによる脅威ハンティング |
| 運用・監視の体制 | 自社運用が基本。24時間365日のMDRを別プランで提供 |
| 対応OS・管理方式 | Windows・Mac・Linux・モバイル。クラウド型 |
| 料金 | 年額 $59.99/台〜(Falcon Go・最大100台)。上位プランも料金を公開 |
Cortex XDR(パロアルトネットワークス株式会社)
Cortex XDRは、端末・ネットワーク・クラウド・アカウントのデータを関連付けて、攻撃の流れを丸ごと捉えるXDR製品です。ファイアウォールで知られるパロアルトネットワークスが提供しており、ネットワーク側の情報との連携に強みがあります。
AIと振る舞い分析により、ゼロデイ攻撃やファイルを使わない攻撃、正規プロセスを乗っ取る攻撃まで検知します。関連するアラートを自動でまとめて「1つのインシデント」として提示するため、分析担当者が確認すべき件数を大幅に減らせます。
同社の脅威調査チーム「Unit 42」による24時間365日のMDRも利用できます。すでにパロアルトネットワークスのファイアウォールを使っている企業や、ネットワークとエンドポイントをまとめて分析したい企業に向いています。
| 防御範囲 | EPP+EDR+XDR(端末・ネットワーク・クラウド・ID) |
| 検知の仕組み | AIと振る舞い分析。複数データソースの関連付けによる検知 |
| 運用・監視の体制 | 自社運用が基本。Unit 42による24時間365日のMDRを提供 |
| 対応OS・管理方式 | Windows・Mac・Linux。クラウド型 |
| 料金 | 要問い合わせ |
TrendAI Vision One Endpoint Security(トレンドマイクロ株式会社)
TrendAI Vision One Endpoint Securityは、端末・メール・クラウド・アカウントのセキュリティを1つのプラットフォームで管理できる、トレンドマイクロの統合型製品です。エンドポイントだけでなく、組織全体のリスクを1つの画面で把握できます。
AIによる分析と、同社の脅威調査チームが持つインテリジェンスを組み合わせ、攻撃の兆候を早い段階で捉えます。ライセンスを用途に応じて柔軟に割り当てられる仕組みがあり、端末対策から始めて、メールやクラウドの保護へと段階的に範囲を広げられます。
東京に本社を置く日本の企業が提供しているため、日本語でのサポートや導入支援を受けやすい点も強みです。MDRサービスも用意されており、自社のSOCとベンダーの監視を組み合わせた運用もできます。
| 防御範囲 | EPP+EDR+XDR(端末・メール・クラウド・ID)。MDRを提供 |
| 検知の仕組み | AIによる分析と脅威インテリジェンス。AIを活用した脅威ハンティング |
| 運用・監視の体制 | 日本語サポート窓口。MDRサービスを提供 |
| 対応OS・管理方式 | Windows・Mac・Linux。クラウド型 |
| 料金 | 要問い合わせ |
Trellix Endpoint Security
Trellix Endpoint Securityは、オンプレミスやインターネットから切り離した閉域環境でも運用できる、多層防御型のエンドポイントセキュリティです。クラウド管理が前提の製品が多い中、自社内で管理基盤を完結させたい企業の選択肢になります。
1つのエージェントで、多層的なマルウェア対策からEDR、攻撃後のフォレンジック(証拠保全・解析)までに対応します。生成AIを活用した調査支援機能も備え、分析担当者の負担を軽減します。
クラウド・オンプレミス・ハイブリッドのいずれの構成にも対応しているため、工場や研究所など、外部ネットワークとつなげにくい環境を持つ企業に向いています。24時間365日のMDRサービスも用意されています。
| 防御範囲 | EPP+EDR。フォレンジック・MDRまで対応 |
| 検知の仕組み | 多層防御と適応型の脅威対策。生成AIによる調査支援 |
| 運用・監視の体制 | 自社運用が基本。24時間365日のMDRを提供 |
| 対応OS・管理方式 | Windows・Mac・Linux。クラウド型・オンプレミス型・閉域環境に対応 |
| 料金 | 要問い合わせ |
エンドポイントセキュリティのよくある質問
エンドポイントセキュリティの導入を検討する企業から、よく寄せられる質問をまとめました。
Windows標準のDefenderだけで十分ではないですか?
端末が数台で、個別に管理できる規模であれば、Windows標準のDefenderでも基本的なウイルス対策は可能です。ただし、全端末の状態を一元管理する機能や、侵入された後に追跡・隔離する機能はありません。端末が10台を超える場合や、取引先からセキュリティ対策の報告を求められている場合は、法人向け製品の導入をおすすめします。
EDRを導入すればEPPは不要ですか?
不要にはなりません。EPPは侵入を防ぐ仕組み、EDRは侵入後に気づいて対応する仕組みで、役割が異なります。多くの製品はEPPとEDRを1つのエージェントで提供しているため、セットで導入するのが一般的です。
Macやスマートフォンも対策が必要ですか?
必要です。Macやスマートフォンも業務データやクラウドサービスにアクセスするため、攻撃の入口になり得ます。比較ポイントで紹介したとおり、自社で使っているOSにすべて対応した製品を選ぶと、管理の手間を減らせます。
今使っているウイルス対策ソフトから乗り換える手順は?
一般的には、①一部の端末で新製品の無料トライアルを行い動作を確認、②既存製品の契約期間を確認し切り替え時期を決定、③部署単位で順に入れ替え、という流れで進めます。2つのウイルス対策ソフトを同時に動かすと不具合が起きる場合があるため、入れ替えの手順はベンダーや販売店に事前に確認しましょう。台数が多い場合は、端末の設定作業をまとめて外部に依頼する方法もあります。
補助金や公的な支援は使えますか?
国や自治体の補助金(IT導入補助金など)で、セキュリティ製品の導入費用が対象になる場合があります。補助金は年度ごとに名称や対象・要件が変わるため、最新の公募要領を確認してください。また、IPA(情報処理推進機構)が基準を定めた「サイバーセキュリティお助け隊サービス」には、中小企業向けに端末の監視と駆けつけ対応をセットにしたサービスもあります。
まとめ
エンドポイントセキュリティは、製品の機能だけでなく、「導入後に誰がアラートを見て対応するか」まで含めて選ぶことが、失敗しない最大のポイントです。
| タイプ | 向いている企業 |
|---|---|
| EPP中心・低コスト型 | 端末が少なく、まずは全端末の基本防御を低予算で固めたい企業 |
| 運用おまかせ型 | セキュリティの専任者がおらず、24時間の監視まで任せたい企業 |
| EDR・XDR高度分析型 | 情シスやSOCがあり、検知から原因調査まで自社で行いたい企業 |
ライセンス費だけで比べると安い製品が魅力的に見えますが、アラート対応の人件費まで含めると、MDRを利用したほうが結果的に安く確実になるケースもあります。
まずは、自社に合ったタイプを把握することが重要です。まだ診断ツールを試していない方は、ぜひ「エンドポイントセキュリティおすすめ一覧比較表」の下にある診断ツールから確認してみてください。
エンドポイントの対策とあわせて、ネットワーク全体の状態を監視したい場合は、以下の記事も参考にしてください。